Metasploit Pro 是一款用于验证漏洞的安全工具,可把渗透测试流程拆解成便于管理的多个环节。它面向安全专家与 IT 人员,帮助识别安全隐患、确认漏洞修复效果,并管理由专业人员开展的安全评估。它提供较为完整的安全风险情报,协助团队协作,并以整合报告的形式呈现发现结果。
Metasploit 框架 5.1 已发布。该版本在 5.0 的基础上继续演进,加入面向 HTTP Meterpreter Payload 的流量伪装(Evasion)能力、服务层级关系跟踪支持,以及更深入、交互性更强的网络拓扑视图,同时持续推进统一的现代化界面体验。
Metasploit Pro 功能特点
- 智能利用:借助 Metasploit Pro 的智能利用能力,可自动读取目标系统的开放服务、漏洞引用与指纹信息,快速筛出可用的漏洞利用方案。
- 代码审计与 Web 应用扫描:通过代码审计和 Web 应用扫描,发现代码中的潜在安全缺陷,提升应用的健壮性。
- 社会工程学分析:可模拟多种攻击场景,考察系统防护水平与人员反应,从而暴露潜在风险点。
- 团队协作:支持多人同时在线协作,共同分析漏洞,提升工作效率。
- 报告生成:提供综合报告能力,把分析结果整理成报告,便于理解与沟通。
Metasploit Pro 通过上述功能,帮助企业和组织较为全面地评估信息系统安全状况,及时发现并处置潜在威胁,保障系统稳定运行。
版本更新
Metasploit Pro 5.1
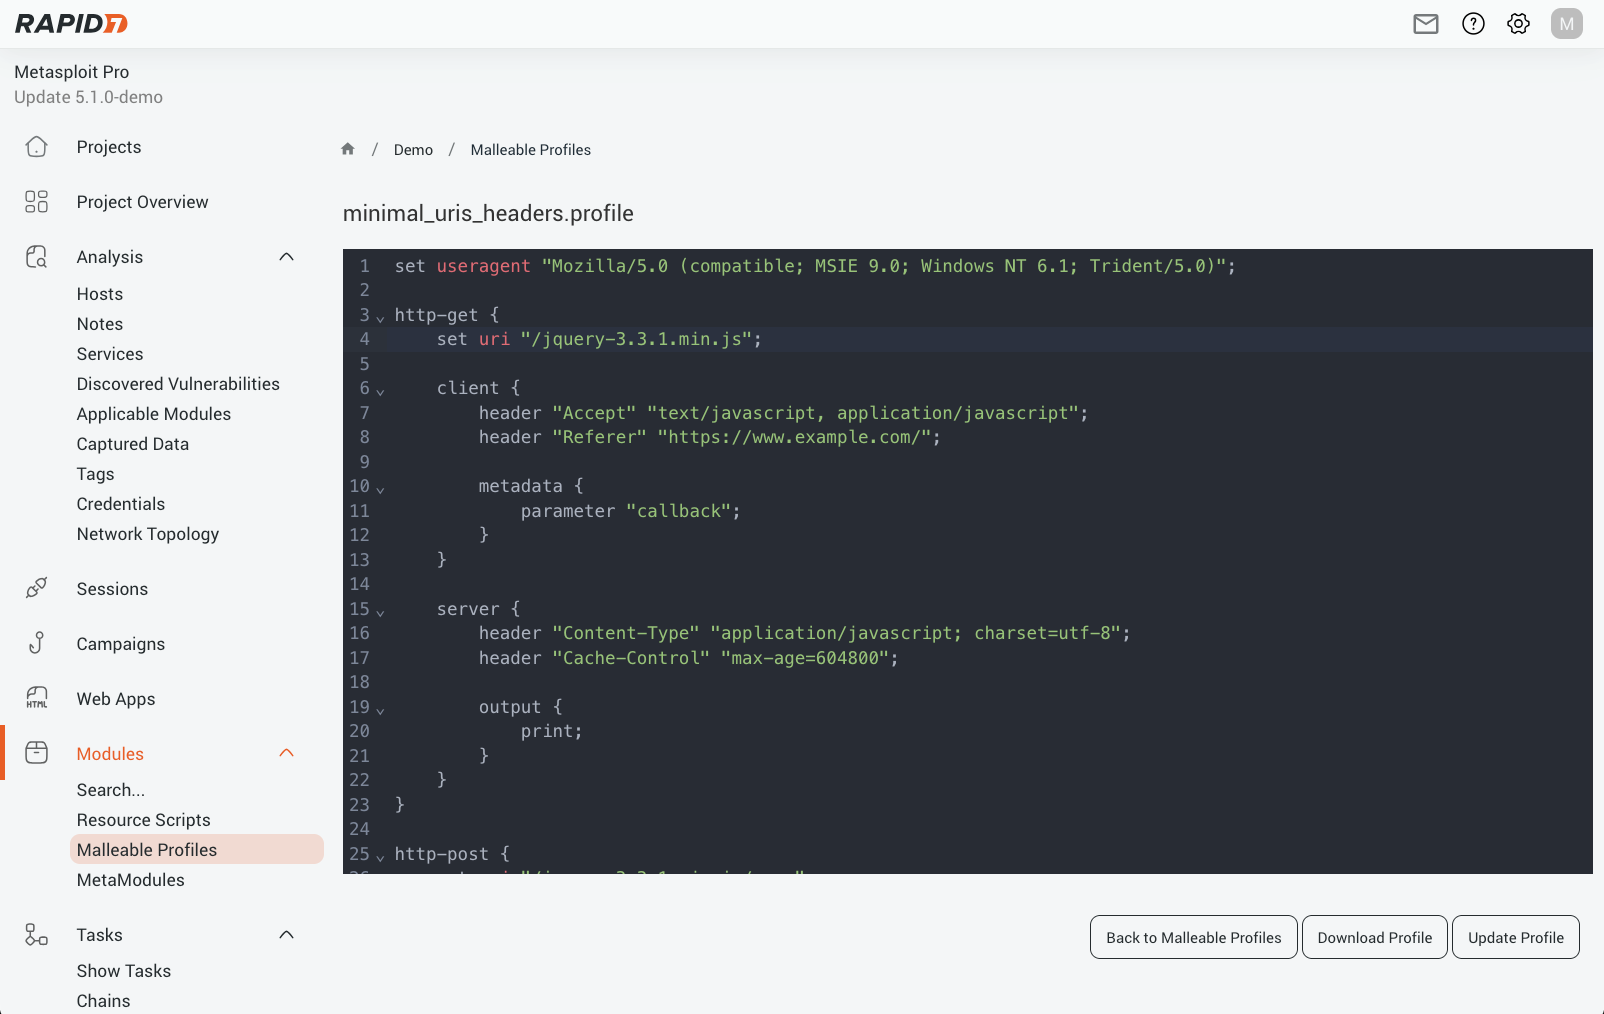
Malleable C2 配置文件
在如今的红队行动中,让 Meterpreter 的网络流量尽量伪装成正常业务流量,是很受重视的一项能力。Metasploit Pro 5.1 以 Metasploit Framework 6.5 为基础,把完整的 Malleable C2 Profile 支持直接做进了 Pro 图形界面,全程无需敲命令。
借助 Malleable C2 配置文件,用户可以载入标准配置模板,重塑 Meterpreter 的 HTTP(S) 通信特征,使其看起来像正常服务、浏览器会话或任意其他流量形态。各类 Meterpreter 均已覆盖,涵盖 Windows、Linux、Java、Python 与 PHP,并同时兼容无阶段(Stageless)与分阶段(Staged)Payload(例如 meterpreter/reverse_https 与 meterpreter_reverse_https)。该能力可配合公开的 Malleable C2 配置文件库使用。
Pro 界面全面支持配置文件
目前所有涉及 Payload 配置的流程都已支持 Malleable C2 配置文件:
- 单模块运行(Single Module Run):模块配置页中新增 Malleable C2 配置区。
- 监听器(新建/编辑):既可直接选用服务器上已有的配置文件,也能通过浏览器上传新的
.profile文件。 - Payload 生成器(Payload Generator):独立的 Payload 生成器也可选择配置文件,使生成的 Payload 与整体行动的 C2 配置保持一致。
改进的 Payload 配置界面
除集成 Malleable C2 之外,Listener、Module Run 与 Payload Generator 三个页面中的 Payload 选择器也做了重构。
现在可按照**平台(Platform)和阶段类型(Stage)**筛选 Payload,在大量候选中迅速定位所需项目。

服务层级关系跟踪支持
「发现的服务(Discovered Services)」表格经过整体重构,界面更清爽,风格与 Pro 5.1 其他页面统一。
- 服务层级关系可视化:本次更新中最重要的新能力。服务之间可以建立父子关系,例如承载于 TCP 之上的 HTTP 服务,或建立在其他协议之上的隧道协议。新表格增加了专用列,直接展示每个服务的父服务与子服务,无需逐条点开就能掌握服务间的关系。
- 全字段搜索与排序:可在主机名称、主机地址、服务名称、协议、端口与说明信息等字段中统一检索,且大部分列(含父服务列)均可排序。
- 内联编辑:服务名称、端口、协议、状态及资源等信息可直接在表格中修改,不必跳转页面。
网络拓扑增强
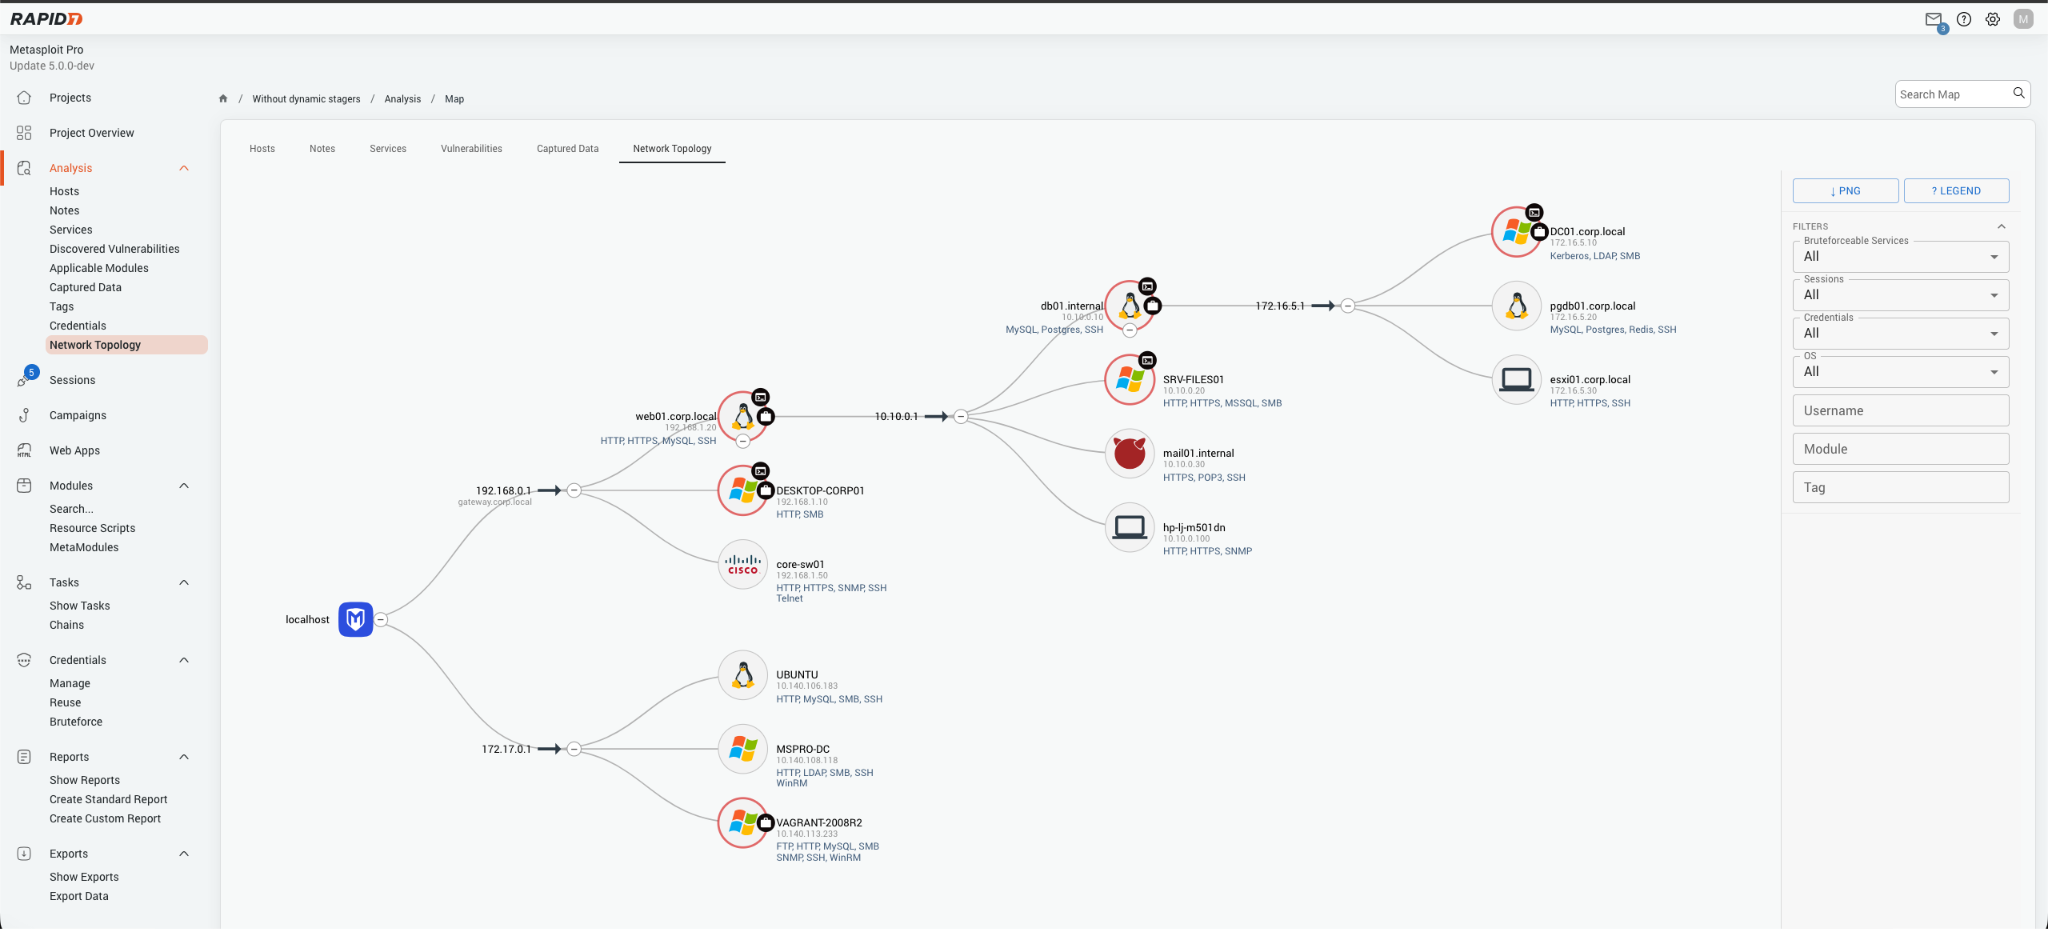
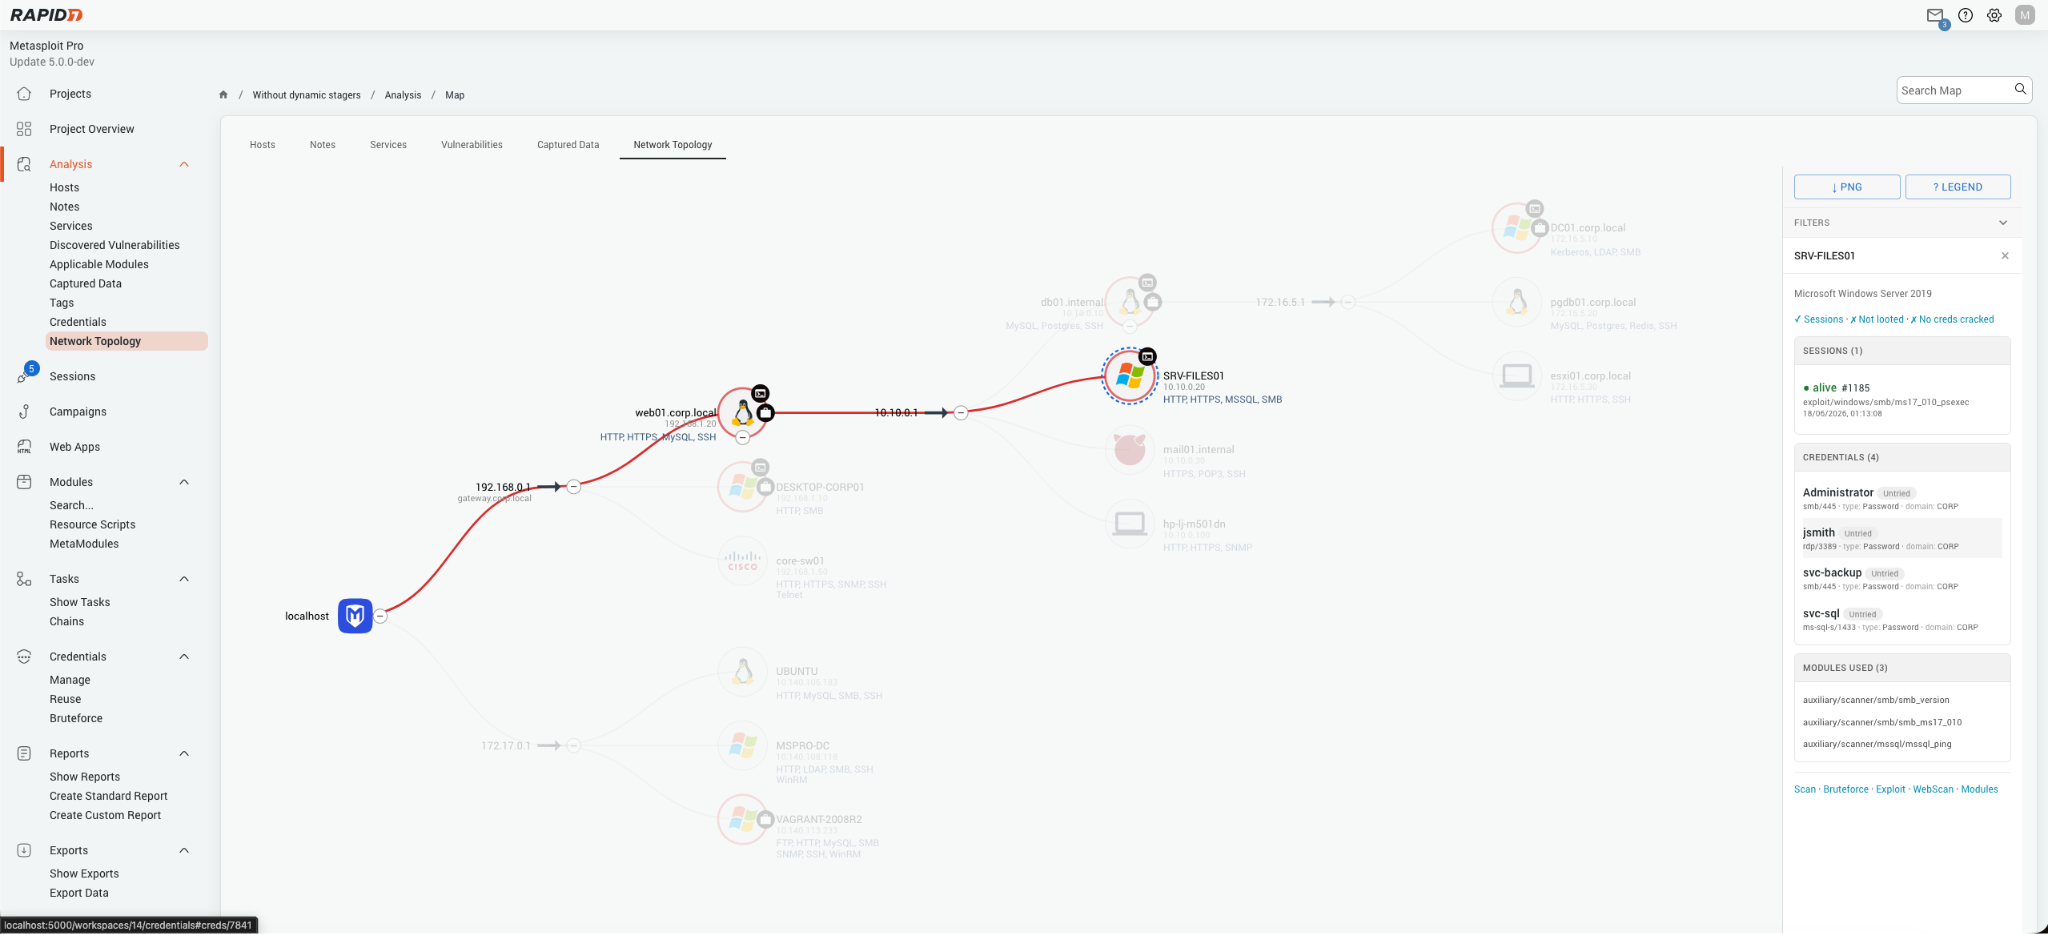
继 Metasploit Pro 5.0 改进网络拓扑之后,5.1 进一步强化了对内部基础设施的探查能力。
以往把鼠标悬停在拓扑节点上,只能看到主机概要信息;现在这部分内容移至专用侧边栏,无需离开拓扑视图即可查看该主机的完整信息。
更丰富的主机信息面板
点击拓扑图中任意节点,侧边栏会列出 Metasploit 已掌握的全部主机信息,包含:
- Sessions(会话):该主机的全部会话(含已打开与已关闭),并显示会话类型、所用 Exploit、Payload 与时间戳。
- Loot(获取的数据):与该主机关联的全部数据,包括类型、名称与内容类型。
- Credentials(凭据):按服务归类展示已获取与已破解的凭据,自动去重,成功登录的凭据优先展示。
- Modules Run(已执行模块):该主机上执行过的全部模块清单。
- Tags(标签):该主机或其 Session 上应用的全部标签。
新增筛选条件
网络拓扑工具栏新增三项筛选能力,便于快速锁定目标主机:
- 按暴力破解(Bruteforce)筛选 —— 高亮展示可远程暴力破解的服务。
- 按标签(Tag)筛选 —— 只显示带指定主机标签或 Session 标签的主机。
- 按用户名(Username)筛选 —— 只显示指定用户账户已被攻陷的主机。
- 按模块(Module)筛选 —— 列出曾执行指定模块的主机。
已发现漏洞(Discovered Vulnerabilities)—— 全新现代化界面
「已发现漏洞(Discovered Vulnerabilities)」表格已完全重构,与 Pro 5.0 起采用的整体 UI 风格保持一致。
- 概览与详细视图 —— 每条漏洞都带有概览信息(如参考资料、受影响服务),并可展开查看更详细的漏洞内容。
- 内联编辑 —— 漏洞信息可直接在表格中编辑,无需打开独立页面。
- 保留 Nexpose 集成 —— 现有 InsightVM/Nexpose 的推送与同步流程完整保留。
攻击技术(ATT&CK)筛选支持
MITRE ATT&CK® 是一套依据真实攻击活动整理、面向全球公开的攻击者战术与技术知识库,被私营企业、政府机构以及安全产品与服务广泛用于构建威胁模型与安全方法论。
Metasploit Pro 现已支持按 MITRE ATT&CK 技术(Technique) 检索模块。

Metasploit 版本说明
- Metasploit Framework Edition
由 Rapid7 发布的 Metasploit 免费版本,提供命令行界面,具备第三方模块引入、手动攻击与手动暴力破解等能力。
- Metasploit Community Edition
2011 年 10 月,Rapid7 推出免费的 Metasploit Community Edition(社区版),采用网页界面,基于付费版本裁剪而来,未包含全部付费功能。其能力涵盖网络发现、模块浏览与手动攻击。
- Metasploit Express
2010 年 4 月,Rapid7 发布采用开放核心模式的付费版本 Metasploit Express。它使用网页界面,在 Community 版全部功能之外,还提供智能攻击、密码审计、基准渗透测试报告等免费版不具备的能力。
- Metasploit Pro
2011 年 10 月,Rapid7 又补充了开放核心的付费版本 Metasploit Pro。它同样使用网页界面,在 Express 版功能之外,还加入闭环弱点验证、模拟钓鱼等社会工程学能力、Web 应用测试与攻击自动化等 Express 版没有的功能。
- Armitage
Armitage 是 Strategic Cyber LLC 开发的图形化 Metasploit 管理工具,允许多个用户通过同一实例共享会话与数据。这款免费开源工具在红队协作方面贡献突出。
- Cobalt Strike
Cobalt Strike 同样由 Strategic Cyber LLC 开发,是一款图形化的 Metasploit 管理工具。它可视为 Armitage 的扩展版本,并补充了 Armitage 所不具备的报告生成等能力。
| 所有功能 | 专业版 | Framework免费 |
|---|---|---|
| – 收集 | ||
| 事实上的渗透测试标准,拥有超过1500种漏洞利用工具 | ✅ | ✅ |
| 网络数据扫描导入 | ✅ | ✅ |
| 网络发现 | ✅ | ❌ |
| 基本利用 | ✅ | ❌ |
| 用于网络分割测试等离散任务的元模块 | ✅ | ❌ |
| 通过远程API进行集成 | ✅ | ❌ |
| – 自动化 | ||
| 简单的网络界面 | ✅ | ❌ |
| 智能利用 | ✅ | ❌ |
| 自动化的凭据暴力破解 | ✅ | ❌ |
| 基线渗透测试报告 | ✅ | ❌ |
| 标准基线审计 | ✅ | ❌ |
| 自动定制工作流的任务链 | ✅ | ❌ |
| 闭环漏洞验证以优先进行修复 | ✅ | ❌ |
| – 渗透 | ||
| 基本命令行界面 | ❌ | ✅ |
| 手动利用 | ❌ | ✅ |
| 手动凭证暴力破解 | ❌ | ✅ |
| 规避主流防病毒解决方案的动态负载 | ✅ | ❌ |
| 网络钓鱼意识管理和定向钓鱼 | ✅ | ❌ |
| 高级命令行(专业控制台)和网络界面的选择 | ✅ | ❌ |
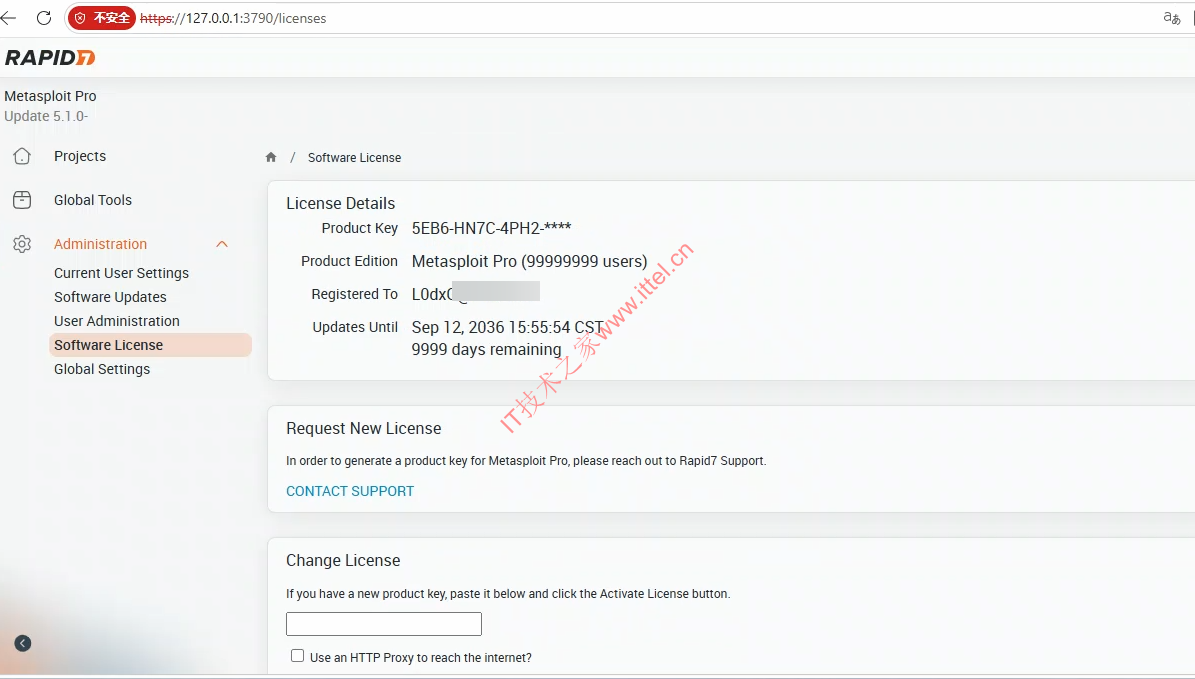
Metasploit Pro 5.1.0 安装教程
- 这里以win版为例,linux参照即可
1、运行 metasploit-latest-windows-x64-installer
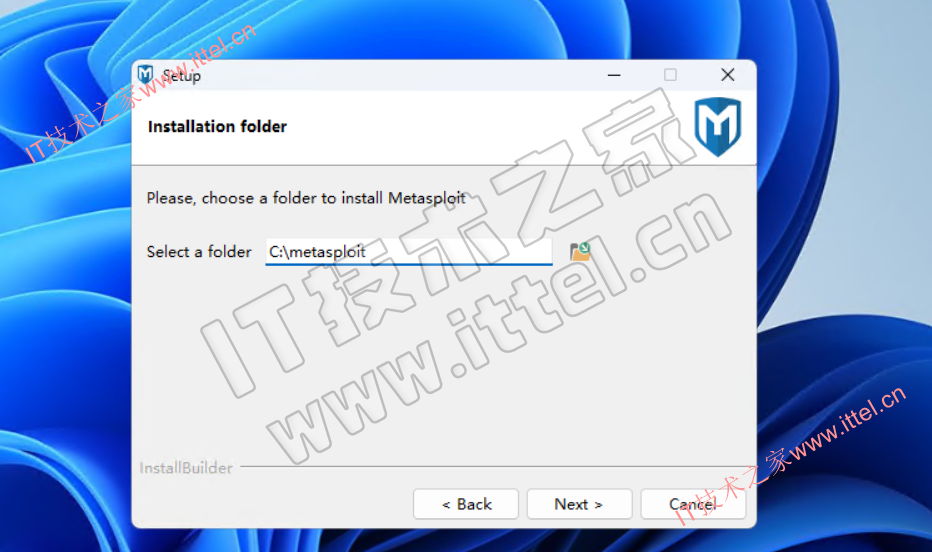
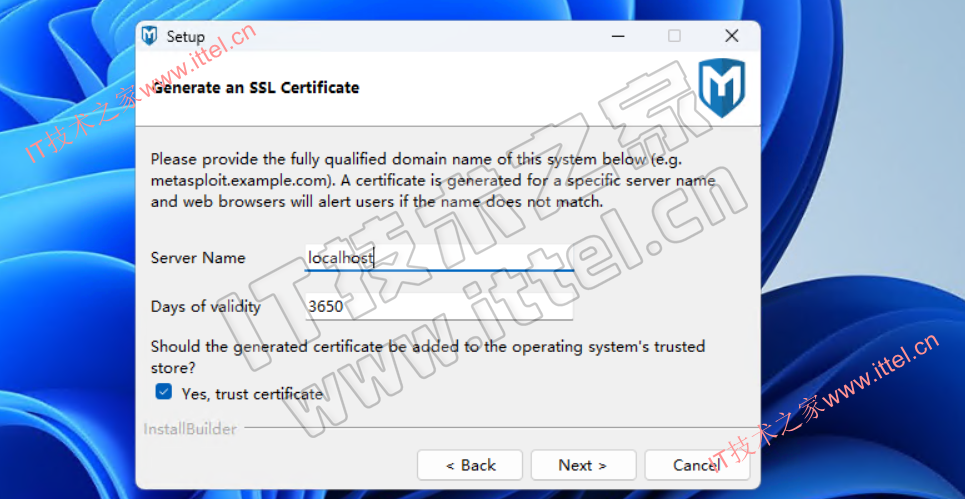
2、点击下一步
3、安装完成后,以管理员身份运行安装目录中的启动脚本,然后重启电脑
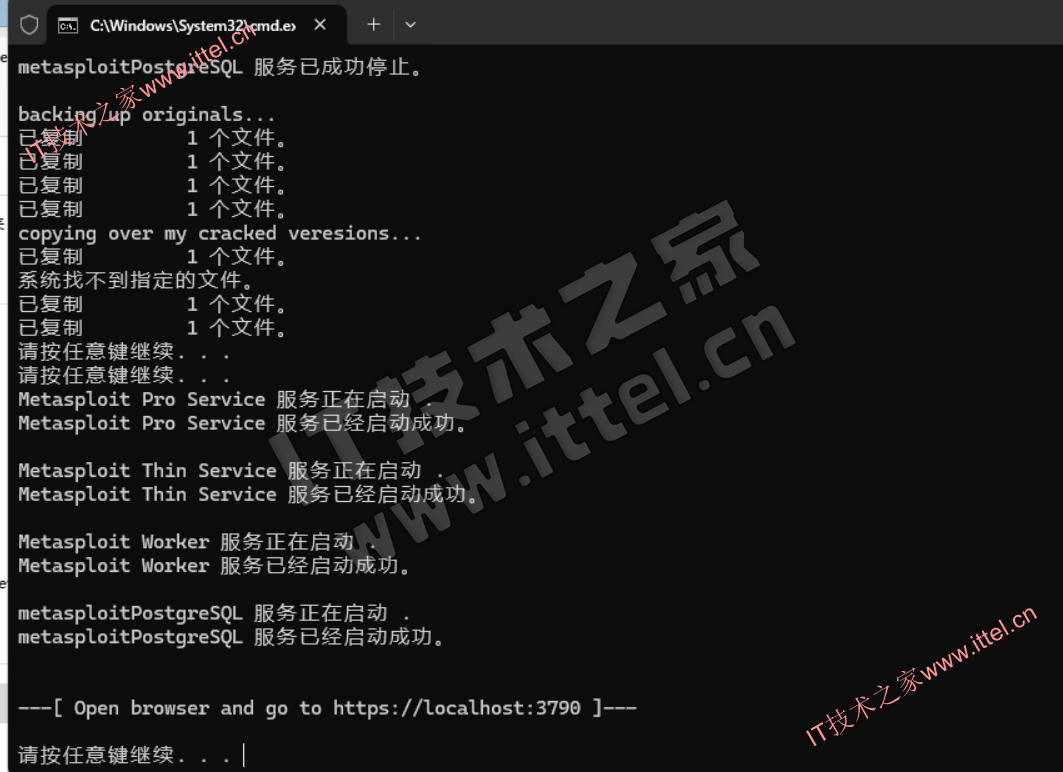
4、浏览器访问 https://localhost:3790,设置管理员信息后即可使用
系统要求
处理器:2 GHz+
内存:4GB RAM可用 (建议8 GB)
磁盘空间:1 GB可用 (建议50 GB)
操作系统:支持以下平台的64位版本
Linux
Ubuntu Linux 24.04 LTS (Not listed)
Ubuntu Linux 20.04 LTS (推荐)
Ubuntu Linux 18.04 LTS
Ubuntu Linux 16.04 LTS
Ubuntu Linux 14.04 LTS
Red Hat Enterprise Linux 9 or later (Not listed)
Red Hat Enterprise Linux 8 or later
Red Hat Enterprise Linux 7.1 or later
Red Hat Enterprise Linux 6.5 or later
Windows
Microsoft Windows Server 2022 (Not listed)
Microsoft Windows Server 2019
Microsoft Windows Server 2016
Microsoft Windows Server 2012 R2
Microsoft Windows Server 2008 R2
Microsoft Windows 11 (Not listed)
Microsoft Windows 10
相关文件下载
metasploit pro 5.1.0 windows+linux下载
更多
相关产品:Nexpose 8.58.0 for Linux & Windows – 漏洞扫描
Metasploit Framework 6.4.99 (macOS, Linux, Windows) – 开源渗透测试框架
 微信扫一扫打赏
 支付宝扫一扫打赏