Metasploit Pro是一种漏洞验证工具,帮助用户保护数据抵御攻击,可帮助您将渗透测试工作流程划分为可管理的部分。帮助安全专家和 IT 专家识别安全问题、验证漏洞修复情况,并管理由 专家 执行的安全评估。提供真正的安全风险智能,帮助用户保护数据抵御攻击,帮助团队进行协作,并在整合的报告中显示其发现结果。
Metasploit 框架 5.1 发布!该版本在 5.0 奠定的基础上进一步增强,新增了适用于 HTTP Meterpreter Payload 的流量伪装(Evasion)能力、服务层级关系跟踪支持、更深入且交互性更强的网络拓扑视图,并持续推进现代化、一致性的用户界面体验。
Metasploit Pro 功能特点
- 智能开发:利用Metasploit Pro的智能开发功能,可以自动利用目标系统的数据,如开放服务、漏洞引用和指纹信息,以快速识别可运行的漏洞利用。
- 代码审计和Web应用程序扫描:通过代码审计和Web应用程序扫描功能,可以检测代码中的潜在安全漏洞,提高应用程序的安全性。
- 社会工程学分析:利用社会工程学分析功能,可以模拟各种攻击场景,测试系统的安全性和用户的反应,从而发现潜在的安全风险。
- 团队协作:支持多人同时在线协作,共同分析安全漏洞,提高工作效率。
- 报告生成:提供综合报告功能,将分析结果以报告的形式呈现,便于理解和沟通。
Metasploit Pro通过提供这些功能,帮助企业和组织全面评估其信息系统的安全性,及时发现并处理潜在的安全威胁,保障信息系统的稳定和安全运行。
版本更新
Metasploit Pro 5.1
Malleable C2 配置文件
在现代红队行动中,最受欢迎的能力之一,就是让 Meterpreter 的网络流量尽可能伪装成合法流量。Metasploit Pro 5.1 基于 Metasploit Framework 6.5,将完整的 Malleable C2 Profile 支持直接集成到 Pro 图形界面中,无需任何命令行操作。
Malleable C2 配置文件允许用户加载标准配置,并重塑 Meterpreter 的 HTTP(S) 通信流量,使其模拟合法服务、浏览器会话或其他任意流量模式。所有 Meterpreter 类型均已支持,包括 Windows、Linux、Java、Python 和 PHP,同时兼容无阶段(Stageless)和分阶段(Staged)Payload(例如 meterpreter/reverse_https 和 meterpreter_reverse_https)。该功能兼容公开提供的 Malleable C2 配置文件库。
Pro 界面全面支持配置文件
现在,凡是涉及 Payload 配置的工作流程,都可以使用 Malleable C2 配置文件:
- 单模块运行(Single Module Run):模块配置页面新增 Malleable C2 配置区域。
- 监听器(新建/编辑):可直接选择服务器上已上传的配置文件,也可通过浏览器上传新的
.profile文件。 - Payload 生成器(Payload Generator):独立 Payload 生成器同样支持配置文件选择,使生成的独立 Payload 与整个攻击行动保持一致的 C2 配置。

改进的 Payload 配置界面
除了集成 Malleable C2 外,Listener、Module Run 和 Payload Generator 页面中的 Payload 选择器也进行了全面重构。
现在可按照**平台(Platform)和阶段类型(Stage)**筛选 Payload,在大量 Payload 中快速找到所需项目。

服务层级关系跟踪支持
“发现的服务(Discovered Services)”表格经过全面重构,界面更加简洁,并与 Pro 5.1 其他页面保持一致。
- 服务层级关系可视化:这是本次更新最重要的新能力。服务之间可以建立父子关系,例如运行于 TCP 之上的 HTTP 服务,或构建于其他协议之上的隧道协议。新版表格新增专用列,直接显示每个服务的父服务和子服务,无需逐条查看即可快速了解各服务之间的关系。
- 全字段搜索与排序:支持在主机名称、主机地址、服务名称、协议、端口及说明信息等字段中统一搜索,并支持包括父服务在内的大部分列排序。
- 内联编辑:可直接在表格中修改服务名称、端口、协议、状态及资源等信息,无需跳转页面。
网络拓扑增强
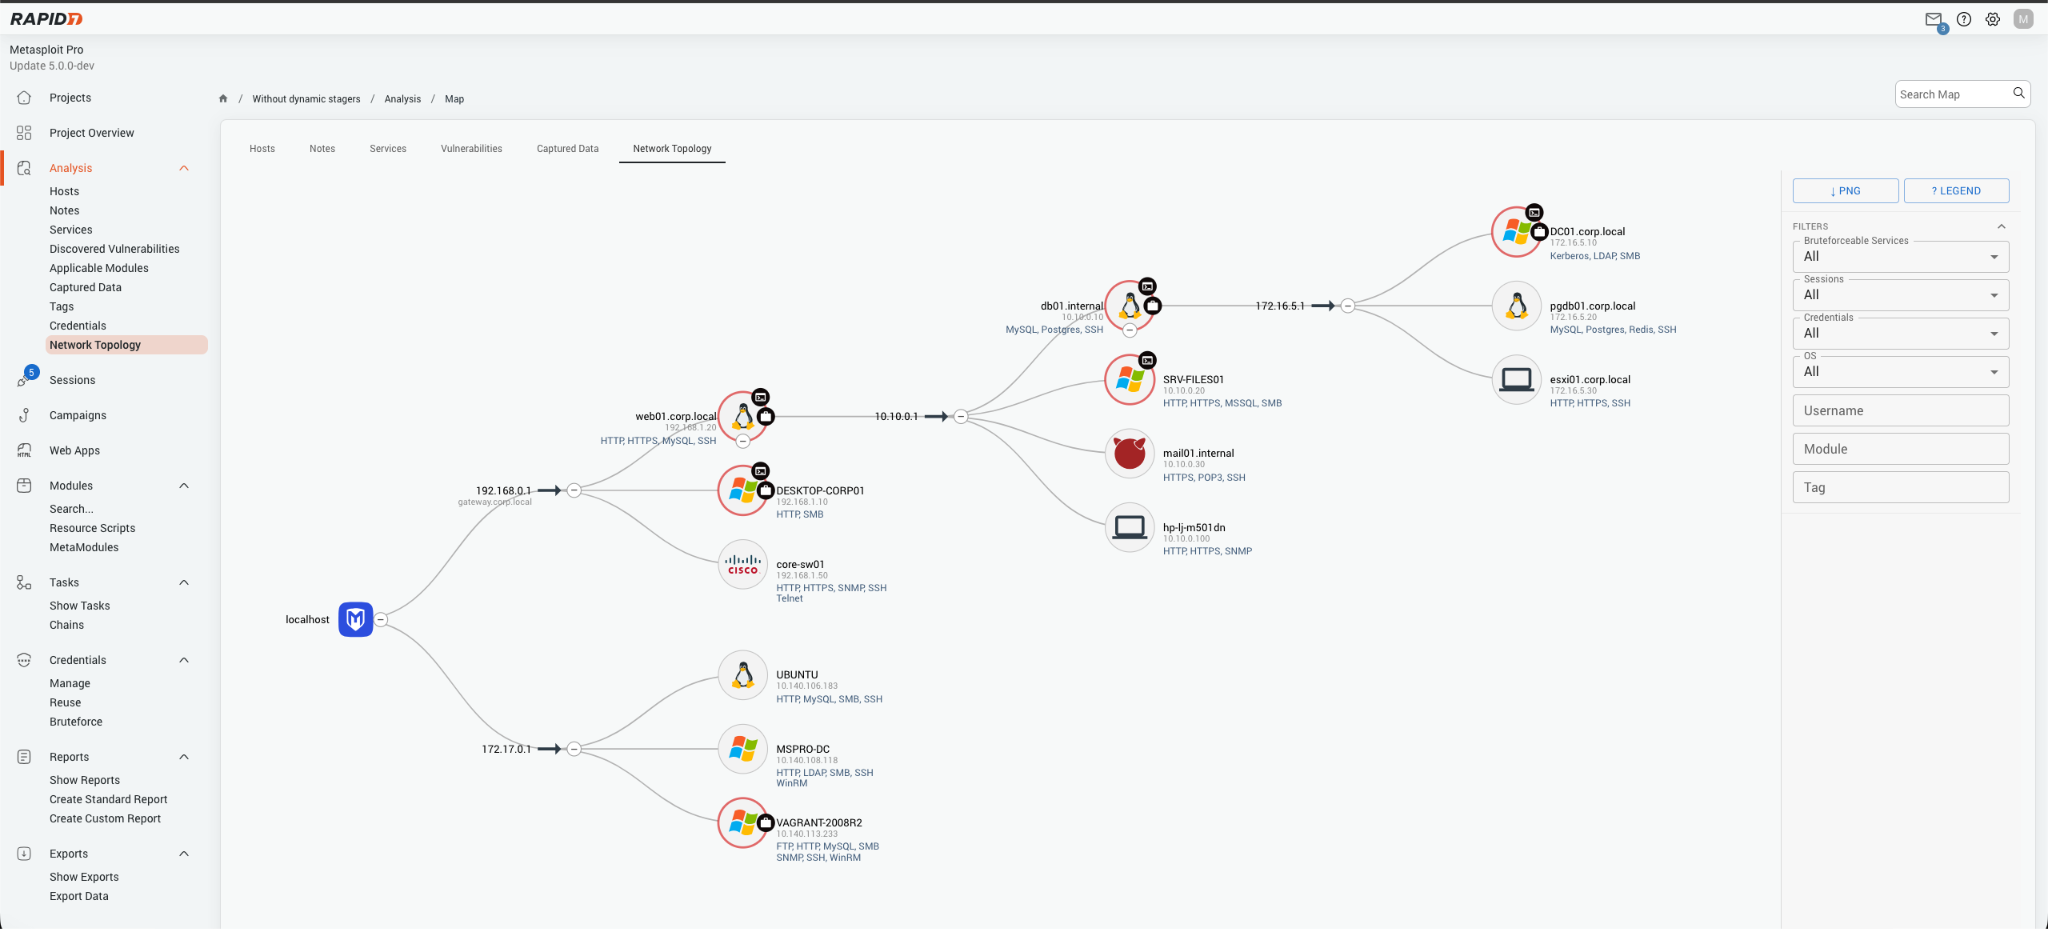
继 Metasploit Pro 5.0 对网络拓扑功能进行改进之后,5.1 进一步增强了对内部基础设施探索的支持。
此前,将鼠标悬停在拓扑节点上时,只能查看主机的概要信息。现在,这些信息已迁移至专用侧边栏,可在不离开拓扑视图的情况下查看关于该主机的全部信息。
更丰富的主机信息面板
点击拓扑图中的任意节点,侧边栏即可显示 Metasploit 已掌握的全部主机信息,包括:
- Sessions(会话):针对该主机建立的所有会话(包括已打开和已关闭),显示会话类型、所利用的 Exploit、Payload 以及时间戳。
- Loot(获取的数据):与该主机关联的所有获取数据,包括类型、名称和内容类型。
- Credentials(凭据):按服务分类显示已获取和已破解的凭据,自动去重,并优先显示成功登录的凭据。
- Modules Run(已执行模块):列出针对该主机执行过的所有模块。
- Tags(标签):显示应用于主机或其 Session 的所有标签。
新增筛选条件
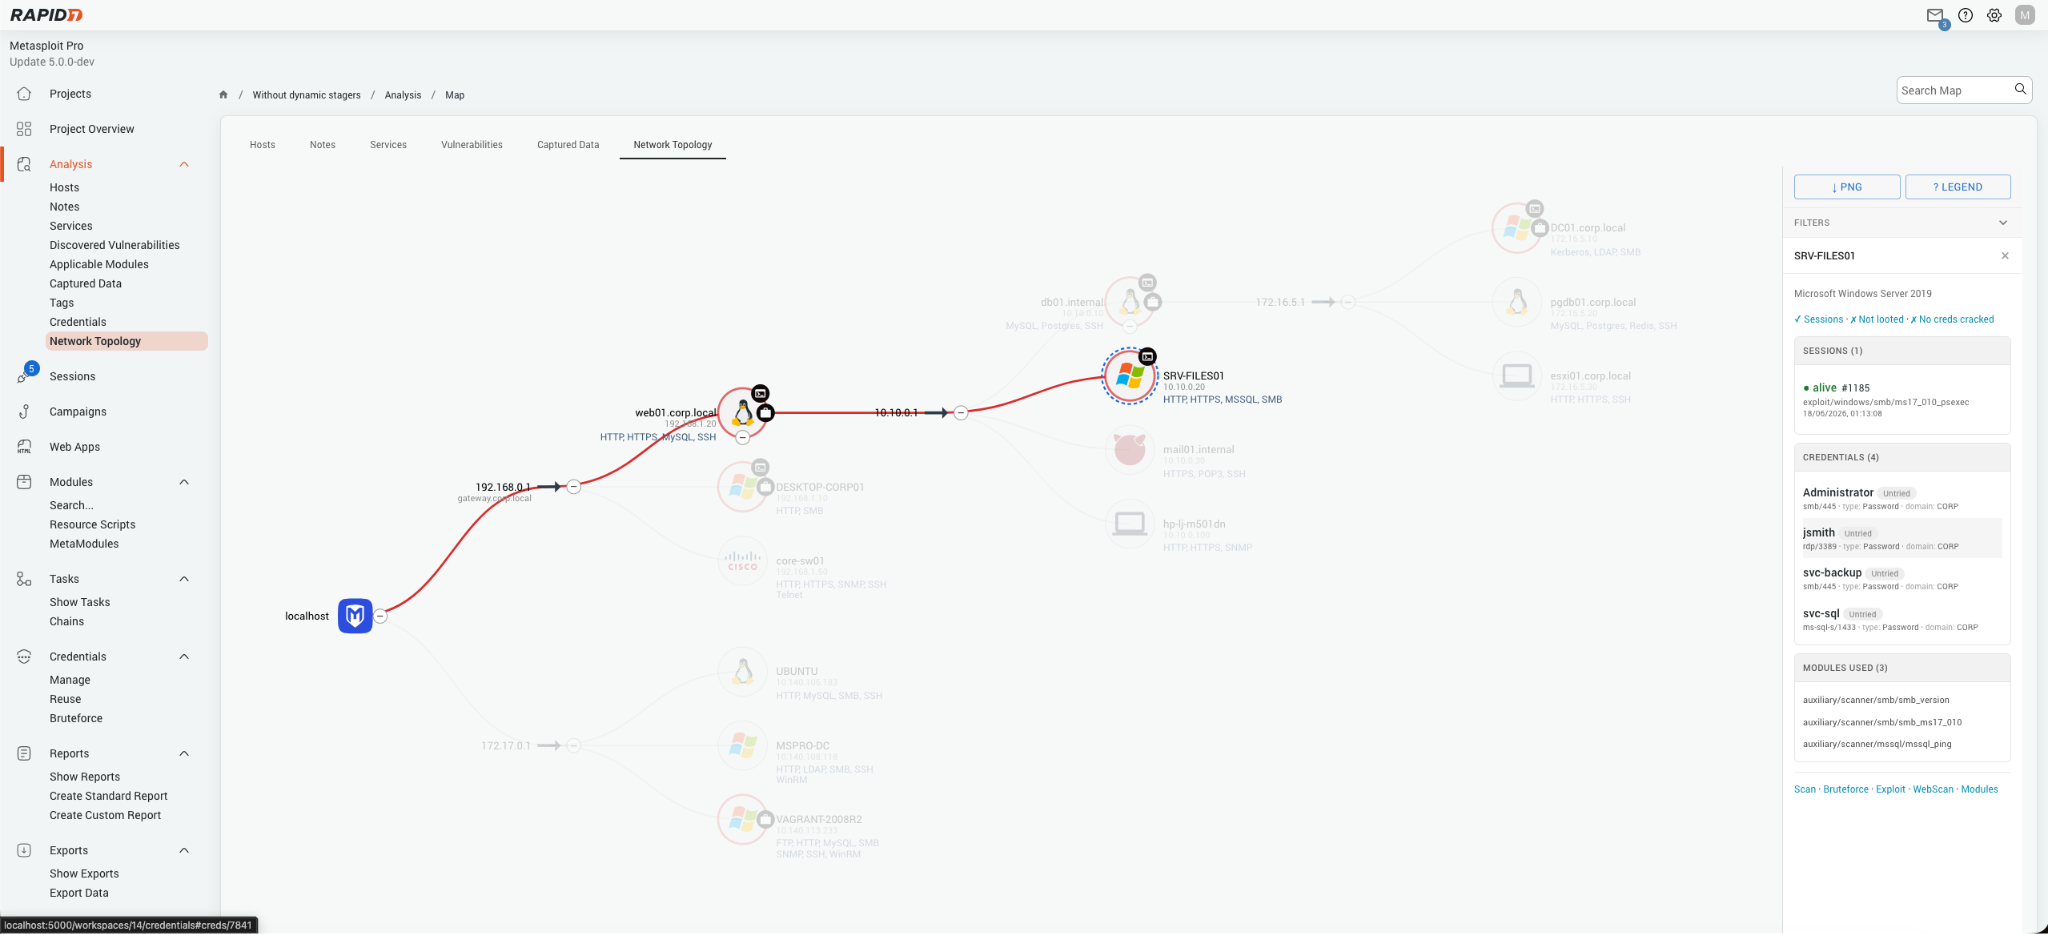
网络拓扑工具栏新增三项筛选功能,可帮助用户快速定位目标主机:
- 按暴力破解(Bruteforce)筛选 —— 高亮显示支持远程暴力破解的服务。
- 按标签(Tag)筛选 —— 仅显示带有指定主机标签或 Session 标签的主机。
- 按用户名(Username)筛选 —— 仅显示指定用户账户已被攻陷的主机。
- 按模块(Module)筛选 —— 显示执行过指定模块的主机。
已发现漏洞(Discovered Vulnerabilities)—— 全新现代化界面
“已发现漏洞”(Discovered Vulnerabilities)表格现已完全重构,与 Pro 5.0 推出的整体 UI 风格保持一致。
- 概览与详细视图 —— 每条漏洞记录均提供概览信息(如参考资料、受影响服务),同时支持展开查看更加详细的漏洞信息。
- 内联编辑 —— 可直接在表格中编辑漏洞信息,无需进入独立页面。
- 保留 Nexpose 集成 —— 完整保留现有 InsightVM/Nexpose 的推送与同步工作流程。
攻击技术(ATT&CK)筛选支持
MITRE ATT&CK® 是一个基于真实攻击活动建立、全球公开共享的攻击者战术与技术知识库,被广泛应用于私营企业、政府机构以及网络安全产品与服务中,用于构建威胁模型和安全方法论。
Metasploit Pro 现已支持根据 MITRE ATT&CK 技术(Technique) 搜索模块。

Metasploit 版本说明
- Metasploit Framework Edition
由Rapid7发布的Metasploit 的免费版本。 包括命令行界面,拥有第三方引入, 手动攻击和手动暴力破解等功能。
- Metasploit Community Edition
在2011年10月,Rapid7 发布了免费的,使用网页界面的Metasploit Community Edition(社区版)。基于收费版本,但并不包括所有付费版的功能。它的功能包括:网络发现,模块浏览,和手动攻击。
- Metasploit Express
在2010年4月, Rapid7 发布了开放核心的付费版本Metasploit Express。它使用网页界面,拥有Metasploit Community的所有功能和智能攻击,密码审计,基准渗透测试报告等免费版所没有的功能。
- Metasploit Pro
在2011年10月, Rapid7 添加了开放核心的付费版本Metasploit Pro。它使用网页界面,拥有Metasploit Express的所有功能和闭环弱点验证,模拟钓鱼式攻击等社会工程学功能,网络应用程序测试,攻击自动化,和其他Express版所没有的功能。
- Armitage
Armitage是一个由Strategic Cyber LLC.开发的,拥有图形用户界面的Metasploit管理工具。 允许用户通过一个实例共享对话和数据,这个免费且开源的网络安全工具在帮助红队(red team)合作上有显著贡献。
- Cobalt Strike
Cobalt Strike是一个由Strategic Cyber LLC.开发的,拥有图形用户界面的Metasploit管理工具。它是Armitage的扩展,并包含报告生成工具等Armitage所没有的功能。
| 所有功能 | 专业版 | Framework免费 |
|---|---|---|
| – 收集 | ||
| 事实上的渗透测试标准,拥有超过1500种漏洞利用工具 | ✅ | ✅ |
| 网络数据扫描导入 | ✅ | ✅ |
| 网络发现 | ✅ | ❌ |
| 基本利用 | ✅ | ❌ |
| 用于网络分割测试等离散任务的元模块 | ✅ | ❌ |
| 通过远程API进行集成 | ✅ | ❌ |
| – 自动化 | ||
| 简单的网络界面 | ✅ | ❌ |
| 智能开采 | ✅ | ❌ |
| 自动化的凭据暴力破解 | ✅ | ❌ |
| 基线渗透测试报告 | ✅ | ❌ |
| 标准基线审计的专家们 | ✅ | ❌ |
| 自动定制工作流的任务链 | ✅ | ❌ |
| 闭环漏洞验证以优先进行修复 | ✅ | ❌ |
| – 渗透 | ||
| 基本命令行界面 | ❌ | ✅ |
| 手动利用 | ❌ | ✅ |
| 手动凭证暴力破解 | ❌ | ✅ |
| 规避主流防病毒解决方案的动态负载 | ✅ | ❌ |
| 网络钓鱼意识管理和定向钓鱼 | ✅ | ❌ |
| 高级命令行(专业控制台)和网络界面的选择 | ✅ | ❌ |
Metasploit Pro 5.1.0 安装教程
- 这里以win版为例,linux参照即可
1、运行metasploit-latest-windows-x64-installer
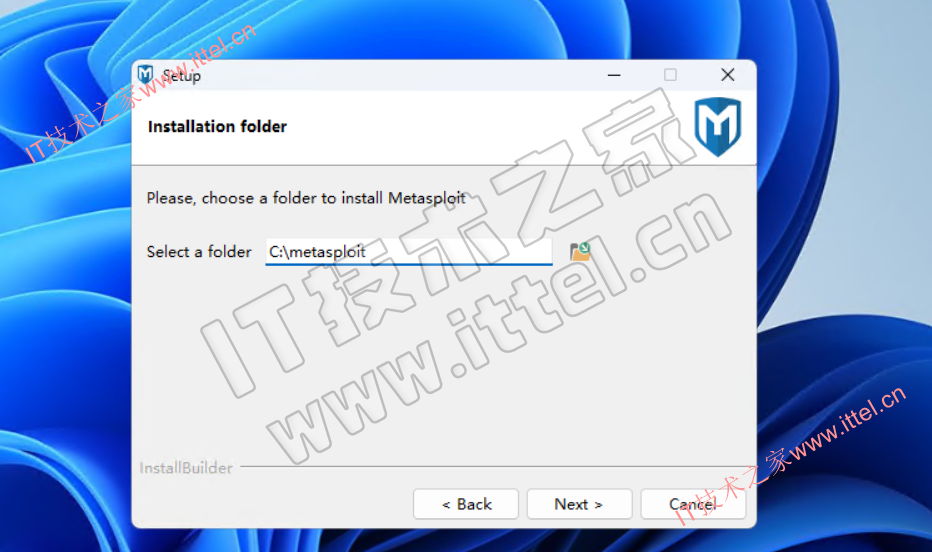
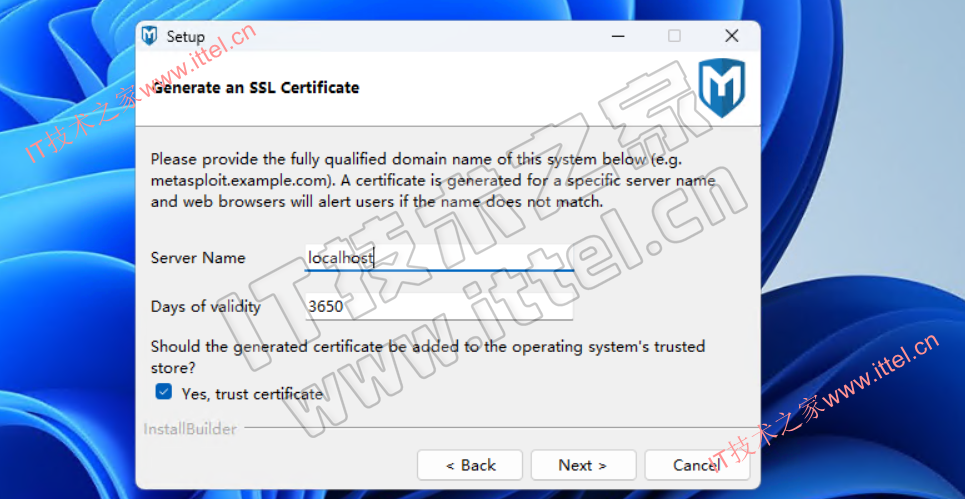
2、下一步
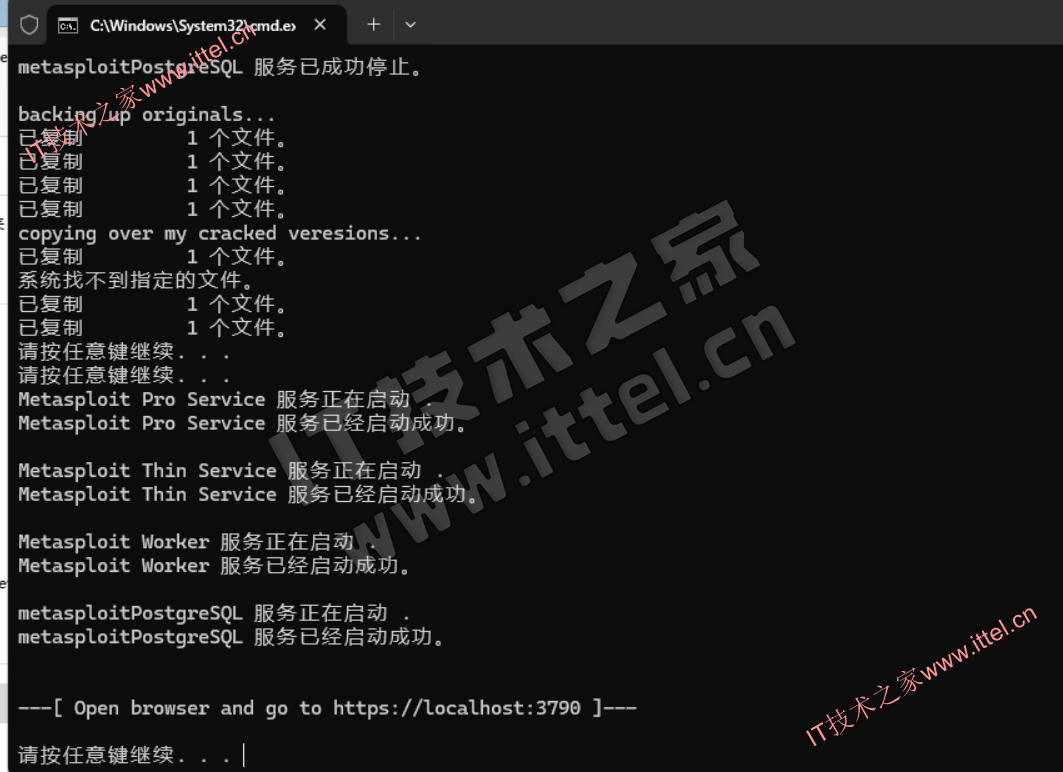
3、安装完成后,打开tercel,管理员身份运行ittel.bat,重启电脑
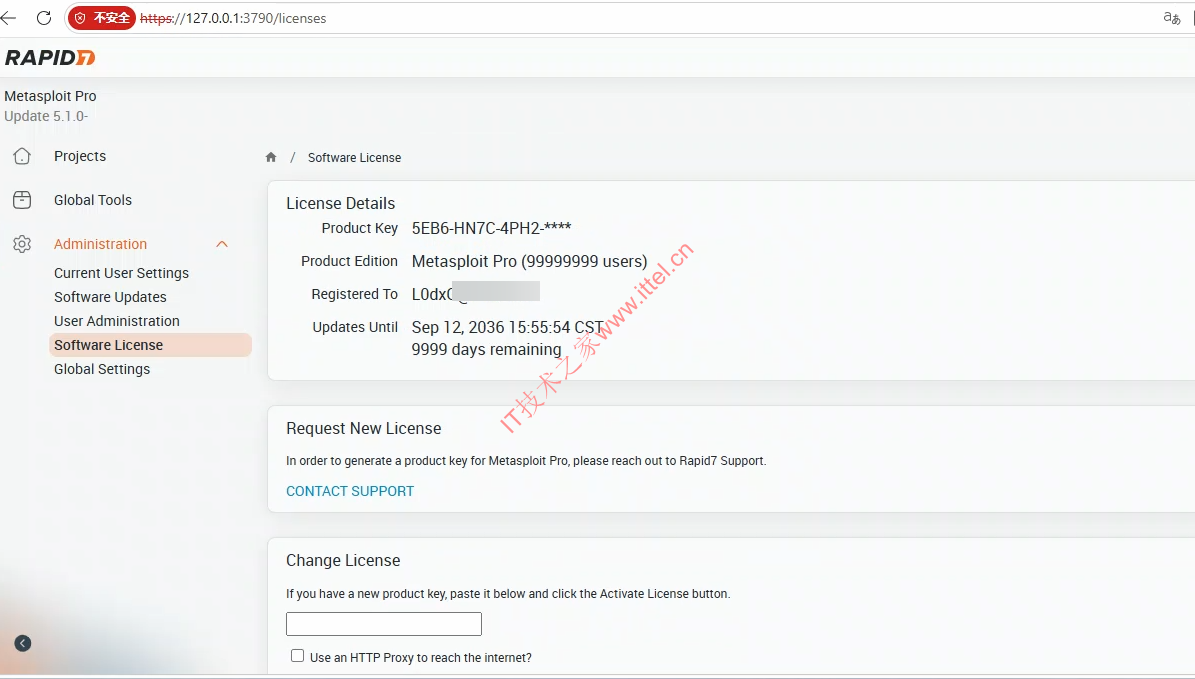
4、打开:https://localhost:3790,设置管理员信息后即可使用
系统要求
处理器:2 GHz+
内存:4GB RAM可用 (建议8 GB)
磁盘空间:1 GB可用 (建议50 GB)
操作系统:支持以下平台的64位版本
Linux
Ubuntu Linux 24.04 LTS (Not listed)
Ubuntu Linux 20.04 LTS (推荐)
Ubuntu Linux 18.04 LTS
Ubuntu Linux 16.04 LTS
Ubuntu Linux 14.04 LTS
Red Hat Enterprise Linux 9 or later (Not listed)
Red Hat Enterprise Linux 8 or later
Red Hat Enterprise Linux 7.1 or later
Red Hat Enterprise Linux 6.5 or later
Windows
Microsoft Windows Server 2022 (Not listed)
Microsoft Windows Server 2019
Microsoft Windows Server 2016
Microsoft Windows Server 2012 R2
Microsoft Windows Server 2008 R2
Microsoft Windows 11 (Not listed)
Microsoft Windows 10
相关文件下载
metasploit pro 5.1.0 windows+linux下载
更多
相关产品:Nexpose 8.58.0 for Linux & Windows – 漏洞扫描
Metasploit Framework 6.4.99 (macOS, Linux, Windows) – 开源渗透测试框架
 微信扫一扫打赏
 支付宝扫一扫打赏