Nexpose 是由 Rapid7 开发的一款本地部署的漏洞扫描与管理平台,旨在帮助企业识别、评估和减轻网络中的安全风险。支持实时监控,能够扫描各种网络设备、操作系统和应用程序,从而提供全面的安全分析报告和修复建议。这款工具不仅能够帮助企业及时发现并修复漏洞,还能提升整体网络安全防护能力。
Nexpose 功能特色
实际风险评分
- 风险特征分析:把扫出来的漏洞逐条拆解,给出漏洞编号、详细描述与特征标签等分析要素。
- 风险威胁分析:围绕已发现的漏洞评估其威胁程度,说明可能的利用场景、公开的利用代码以及受影响的业务范围。
- 风险汇总分析:按资产与任务维度做综合评估,输出风险赋值、告警提示与处置建议等汇总结论。
合规性检测
- 主机系统漏洞检测:覆盖主流 Windows、Linux 与 Unix 操作系统版本的安全检查。
- 数据库系统漏洞检测:覆盖 Oracle、MySQL、SQL Server 等常见数据库版本。
- 中间件漏洞检测:覆盖 Apache、Tomcat、IIS、Nginx 等常见中间件版本。
漏洞监测
- 主机系统漏洞监测:持续跟踪 Windows、Linux、Unix 各类操作系统上的新增漏洞。
- 数据库系统漏洞监测:持续跟踪 Oracle、MySQL、SQL Server 等数据库的漏洞动态。
- 中间件漏洞监测:持续跟踪 Apache、Tomcat、IIS、Nginx 等中间件的漏洞动态。
- 漏洞库覆盖:对接 CVE、CNNVD、OSVDB 等主流漏洞库,并随库更新同步新增漏洞。
资产管理
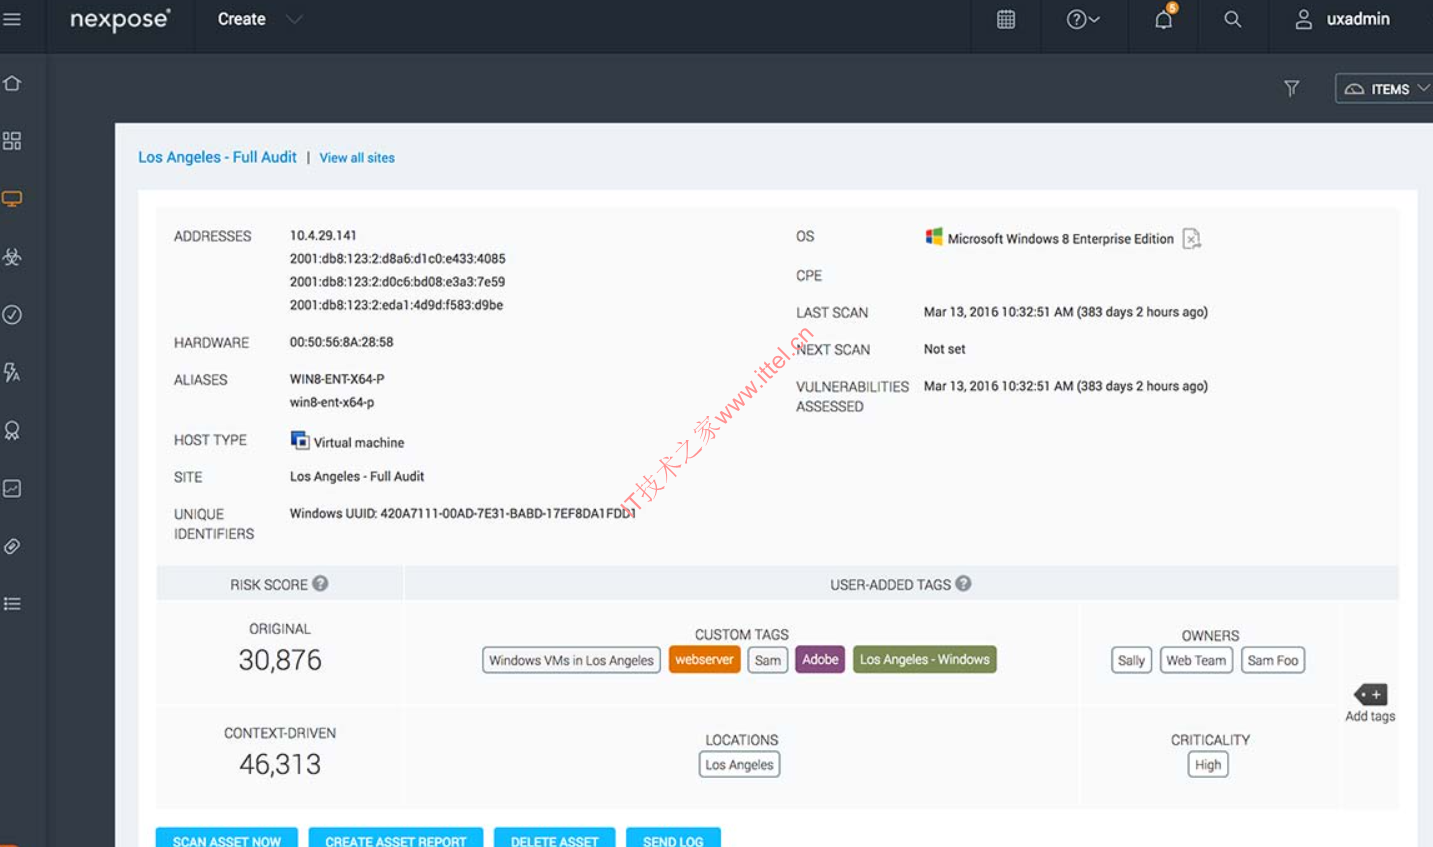
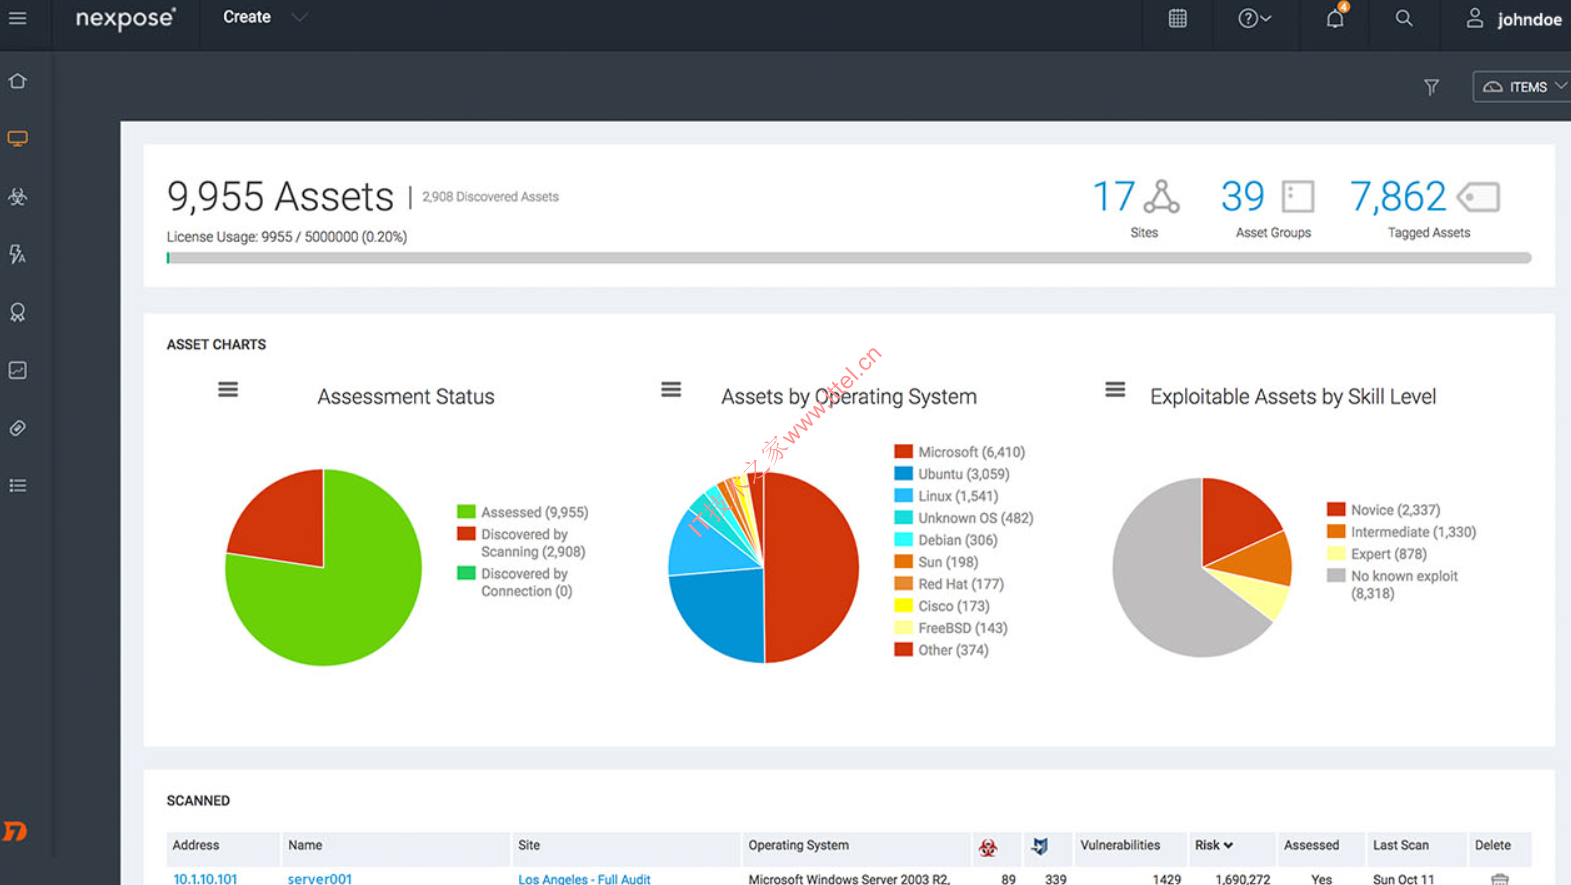
- 资产发现:手动录入与自动探测两种方式并存,并可从 DHCP、AD 域、vSphere 等平台动态拉取资产信息。
- 资产标签:可自定义标签体系,涵盖重要程度、责任人与资产组、所属业务系统以及动态资产组。
- 资产特征识别:识别资产的 IP 地址、系统类型与版本信息。
任务管理
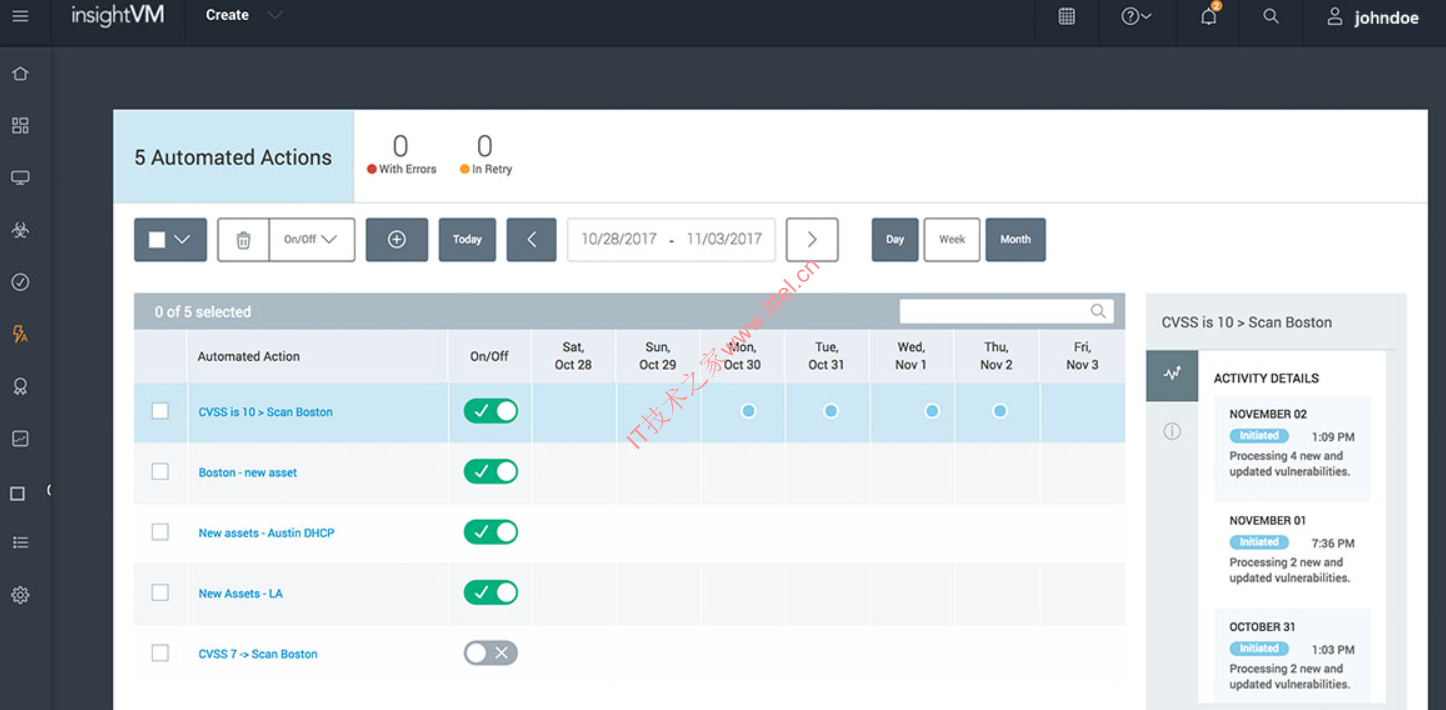
- 监测任务创建:通过建立任务来驱动扫描计划执行。
- 监测任务定制:任务细节可逐项调整,包括目标资产、扫描模板、所用引擎与执行计划。
版本更新
Nexpose 8.58.0
新增:
- 扫描模板支持基于凭据的预端口发现(Credentialed Pre-Port Discovery)。在 Asset Discovery(资产发现)分类下,扫描模板现提供一个 Use credentialed pre-port discovery 选项,默认处于关闭状态。开启后,引擎改用 Scan Assistant、SSH 或 Windows 凭据向目标逐一询问监听端口,这些资产的 Nmap 网络端口扫描随之跳过。若目标缺少匹配凭据或认证不通过,则退回常规 Nmap 扫描,资产覆盖范围不受影响。
- 注意事项:目标主机上报的是本机监听端口,它并不了解自己与扫描引擎之间还有防火墙或其他访问控制。开启前建议先复核防火墙策略;在网络分段较细的环境里,走网络的端口扫描往往仍是更稳妥的选择。启用入口在 Administration > Scan Templates > Asset Discovery,也可通过 REST API 把
discovery.asset.prePortDiscovery置为true。
- 注意事项:目标主机上报的是本机监听端口,它并不了解自己与扫描引擎之间还有防火墙或其他访问控制。开启前建议先复核防火墙策略;在网络分段较细的环境里,走网络的端口扫描往往仍是更稳妥的选择。启用入口在 Administration > Scan Templates > Asset Discovery,也可通过 REST API 把
✨ 改进:
- 策略内容更新:
- 新增对 CIS Mozilla Firefox ESR GPO Benchmark v1.0.0 的支持
- [CIS] 将 CIS Microsoft Windows Server 2022 Benchmark 内置策略内容从 v4.0.0 更新至 v5.1.0
- [CIS] 将 CIS Microsoft Windows Server 2025 Benchmark 内置策略内容从 v1.0.0 更新至 v2.1.0
- [CIS] 将 CIS Amazon Linux 2 Benchmark 内置策略内容从 v3.0.0 更新至 v4.0.0
🐞 修复:
- 修复自定义策略合规性扫描偶发「扫描成功但集成资产数为零」的问题。此前该缺陷会让扫描结果无法挂到控制台的任何资产上;修复后,扫描完成后资产能够正常完成集成。
- 修复 使用 Shell Command Checks 的 CIS Benchmark ARF 报告打不开的问题。这类基准(如 CIS PostgreSQL 17)生成的 Asset Reporting Format(ARF)报告用浏览器打开时会报 XML 错误,报告因此不可用;现已修复,报告可正常查看。
- 控制台 CLI 重置密码命令报错。该命令此前会因数据库错误中断,管理员无法借控制台 CLI 重置用户密码;现已修复,命令可正常执行完毕。
- Discovery Connections 页面无法加载。只要有一条发现连接的状态缺失或不完整,整张 Discovery Connections 表就会加载失败,用户既看不到也无法管理任何连接;现已修复,无论单条连接状态如何,页面都能正常打开。
Nexpose 8.57.0
改进
- 新增策略内容 DISA STIG Amazon Linux 2023,Version 1 Release 4。针对 Amazon Linux 2023 环境执行合规性评估的客户现在可以依据最新基准进行扫描,确保评估结果符合当前的联邦安全要求。
修复
- 解决了影响 Red Hat JBoss Enterprise Application Platform 8.1 Update 7.1 的误报问题。已更新检测逻辑,以正确识别已修补的版本,从而消除该误报。
- 在扫描使用交互式 SSH Shell 的设备(例如 Fortinet FortiGate 防火墙)时,扫描期间发生的命令超时可能导致引擎完全终止 SSH 会话,从而造成扫描数据不完整。现已解决此问题;超时现在可以得到正常处理,扫描会按预期继续进行。
- 解决了影响使用 Investigate 功能显示的部分结果准确性的问题。已对 Investigate 功能进行改进,以确保能够更准确地验证 Windows 资产上基于文件的漏洞发现结果,从而提供更可靠的调查结果。
- 修复了部分使用 Azure discovery connections 的客户在导入资产时出现失败的问题。该问题是由于某些 Azure 资产属性超过内部数据库大小限制所导致的。现已更新数据存储机制,以支持较大的属性值,确保 Azure 资产能够成功完成导入。
Nexpose 8.28.0
- 实施优化以减少过度的内存消耗,在高强度操作期间显著提升系统稳定性
- 解决了影响某些使用最新版扫描助手的 Linux 系统的问题
Nexpose 8.27.0
- 为 Dell PowerEdge 系统增加了周期性漏洞覆盖,扩展了对常见企业硬件风险的可见性。
- 解决了 APIv3 中在未指定筛选参数时标签无法正确返回的问题。
- 修复了阻止用户从现有共享凭据中删除关联 SID 的错误,确保凭据现在可以完全编辑和管理。
- 解决了详细策略报告(Detailed Policy Report)中“通过”和“失败”结果部分的格式问题,以提高布局一致性和可读性。
Nexpose 8.26.0
Scan Assistant 已更新至 1.5.0 版本。Go 运行时更新至 1.24.7,改进了对 Scan Assistant PEM 证书的处理,以提升稳定性。
Nexpose 8.25.0
- 在共享扫描凭证限制和站点配置凭证设置中新增了 IP 排除 支持,使凭证在扫描过程中可更精细地控制其适用范围。
- 增强了 Spring Cloud Function Core 的指纹识别逻辑,提高了跨不同环境的版本检测可靠性。
- 修复了在 Linux 系统 上无法准确检测 JetBrains 安装 的问题,确保这些资产现在能在扫描中被正确评估。
- 修复了 Adobe Creative Cloud 和 Adobe Acrobat Reader DC Font Pack 的指纹识别逻辑问题,此前这些问题会导致误报。现在这些产品在扫描中能被更准确地检测到。
Nexpose 8.24.0
- 新增对基于证书的 SSH 认证的支持,可作为对 Linux/Unix 系统进行认证扫描的凭据选项。此增强功能通过使用 OpenSSH 证书实现更安全、更可扩展的访问,帮助客户减少凭据泛滥、简化密钥管理,并符合现代安全与合规实践。
- 新增对 CIS Microsoft Windows 11 Benchmark v4.0.0 的内置策略支持,扩展了安全配置评估能力。
- 通过引入补丁级别的详细信息,增强了对 Cisco ISE 的设备指纹识别功能,从而在资产识别过程中减少误报。
- 解决了当通过安全控制台中的 Silo Management 配置报告时,导出格式不可用的问题。
- 修复了当通过 API 更改密码时,密码过期策略未正确应用的问题。
系统要求
硬件要求
Security Console requirements
目前,仅支持x86_64架构。
| 资产规模 | 处理器 | 内存 | 存储 |
|---|---|---|---|
| 5,00- | 4核 | 16GB | 1T- |
| 20,00- | 12核 | 64GB | 2T- |
| 150,00- | 12核 | 128GB | 4T- |
| 400,00- | 12核 | 256GB | 8T- |
扫描引擎要求
目前,仅支持x86_64架构。
| 每日资产量 | 处理器 | 内存 | 存储 |
|---|---|---|---|
| 5,000 资产/日- | 2核 | 8GB | 100GB |
| 20,000 资产/日- | 4核 | 16GB | 200GB |
*注意:虽然单个扫描引擎每天能够扫描超过 20,000 个资产,但建议在多个扫描引擎之间分配扫描以获得最佳性能。
系统要求
我们需要具有英语/美国区域设置的英语操作系统。
支持以下平台的 x64 版本:
- Ubuntu Linux 24.04 LTS
- Ubuntu Linux 22.04 LTS
- Ubuntu Linux 20.04 LTS
- Ubuntu Linux 18.04 LTS
- Ubuntu Linux 16.04 LTS
- AlmaLinux 9 和 Rocky Linux 9
- 红帽企业 Linux 服务器 9
- 红帽企业 Linux 服务器 8
- 红帽企业 Linux 服务器 7
- 甲骨文Linux 8
- 甲骨文Linux 7
- SUSE Linux 企业服务器 15
- SUSE Linux 企业服务器 12
- 仅限 Windows Server 桌面体验。不支持核心。
- Microsoft Windows Server 2025
- 微软 Windows Server 2022
- 微软Windows服务器2019
- 微软Windows服务器2016
- Microsoft Windows 11(未列出,仅用于测试)
- Microsoft Windows 10(未列出,仅用于测试)
 微信扫一扫打赏
 支付宝扫一扫打赏



这是企业版,还是社区版
这是需要许可证的企业版软件,默认安装完毕有45天试用期
有许可吗?