VMware vSphere 9是一套业界领先的服务器虚拟化平台,它的核心功能是将一台物理服务器抽象成多台虚拟服务器,从而更高效、灵活地利用硬件资源。
VMware vSphere 9.1 新功能
兼容性
ESX 虚拟机兼容性
硬件版本 7(对应 ESX 4.x 及以上)的虚拟机可直接运行;硬件版本 4(ESX 3.x 及更高版本)的虚拟机不再受支持。确有使用需求时,需先把虚拟机兼容性等级提升上来,才能在 ESX 9.1 上启动。
ESX 客户操作系统兼容性
与 vSphere 9.1 搭配的客户机操作系统清单,以 Broadcom 兼容性指南中 ESX 9.1 的条目为准。本版新增支持以下系统:
- Ubuntu 26.04 LTS
- SUSE Linux Enterprise Server 16
- Debian 13.0
- FreeBSD 15.0
- Pardus 25.0
- CentOS Stream 10、CentOS Stream 9(技术预览)
以下几类系统在本版进入终止或弃用状态,后续版本不再提供支持:
- RHEL 4.x、Oracle Linux 5.x、CentOS 4.x 与 5.x:已终止支持
- SUSE Linux Enterprise Server 10 SP4、SUSE Linux Enterprise Desktop 12:已终止支持
- Debian 7.x、Flatcar Container Linux 3033 LTS:已终止支持
- Asianux 3.x:已终止支持;Asianux 4.x:已弃用
另外,VMware Tools 13.1.0 在 vCenter UI 与 API 中新增了「待重启状态」指示器,便于识别升级 Tools 后仍待重启的虚拟机,好安排重启窗口。
ESX 设备与硬件兼容性
哪些设备可与 ESX 9.1 配合使用、哪些处理器与存储及 I/O 设备在支持范围内,均以 Broadcom 兼容性指南中 ESX 9.1 的条目为准。
VMware ESX 9.1 新功能
VMware ESX 是一款裸机架构的 Type 1 型虚拟化 hypervisor,作用是把一台物理服务器划分成多个安全、隔离的虚拟机,让多个操作系统与应用共享同一套硬件资源。
安装:零接触部署(ZTP)
ESX 9.1 引入零接触部署(Zero Touch Provisioning),通过安全的 UEFI 与基于 HTTPS 的网络启动,在大规模环境中自动完成 ESX 镜像的部署。它省去了 PXE 基础设施配置以及 TFTP 等额外网络服务,只需把 UEFI 启动 URL 指向 vCenter,就能从单一 HTTPS 地址引导多台裸金属服务器;同时支持 Secure Boot 与 TPM 等现代服务器配置。
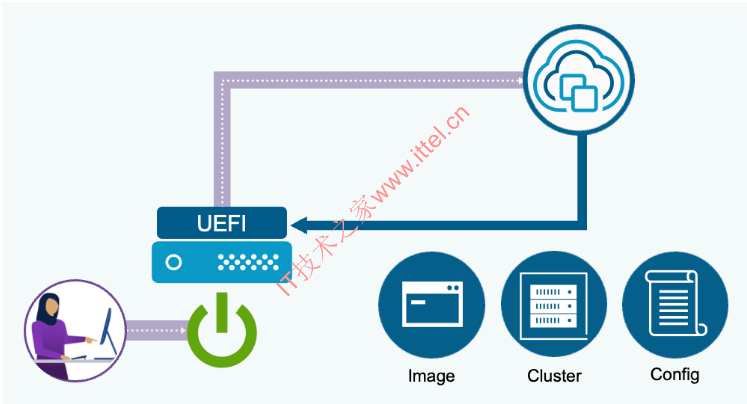
部署规则中选定集群后,主机的 ESX 镜像与配置即随之确定。若目标集群尚未配置 vSphere Configuration Profile(VCP),主机也可以默认配置加入。ZTP 是 Auto Deploy 的接替方案,而 Auto Deploy 已在 VCF 9.0 中弃用。
ESX Live Patch 增强
ESX Live Patch 现在在所有集群上默认启用:若补丁支持热补丁,系统会自动采用该方式,无需重启主机;若补丁不具备热补丁能力,默认回退到常规维护模式加重启的流程。该策略也可改为强制热补丁——强制后仅允许热补丁修复,对需要重启的主机将阻止修复。设置可在集群级或 vCenter 级配置,vCenter 级设置对所有集群生效,集群级可单独覆盖。
9.1 的改进还包括:支持启用了 TPM 的服务器(不必再为热补丁而关闭 TPM);覆盖更多 vmkernel 代码并提升了热补丁性能;支持更多用户态守护进程与服务,包括 vSAN 守护进程、核心存储守护进程与相关库。
内存分层(Memory Tiering)增强
本地 NVMe 设备可作为第二层内存加入 ESX 主机,虚拟机内存页在 DRAM 与 NVMe 之间按需迁移。9.1 在三方面做了改进:
- 部署更简单:内存分层的启用与设备选择无需重启主机,缩短部署与维护窗口。
- 支持全部虚拟机类型:移除了对低延迟、安全型及超大内存虚拟机的限制。
- 可靠性提升:通过 RAID1 镜像 NVMe 设备,单块设备故障时可切换至备用设备继续运行,降低因设备寿命或磨损带来的风险。
CPU 支持
- 支持 Intel Granite Rapids 系列处理器,该系列面向高性能计算场景设计。
- 支持第五代 AMD EPYC 处理器(代号 Turin)。
- Sapphire Rapids 及更新的 Intel 平台支持硬件性能状态(HWP):自 ESX 9.0 起 HWP 默认开启,P 状态交由 BIOS 管理。该能力需在 BIOS 中启用。
加速器与增强型 DirectPath I/O
vSphere 9.1 对增强型 DirectPath I/O 的生态做了扩展——不是简单地把硬件直通给虚拟机,而是把它虚拟化,从而在获得接近原生的性能的同时,仍能执行 Storage vMotion、快照(含内存快照)、磁盘重配置、虚拟设备热插拔以及 ESX Live Patch 等运维操作。本版新增的支持包括:
- NVIDIA ConnectX-7 与 BlueField-3:可与增强型 DirectPath 配合使用,面向 AI 与 HPC 直通架构。
- AMD MI350 GPU:用于 AI 与 HPC 工作负载,提升训练与推理性能。
- AMD 平台 IOMMU 虚拟化:为 AMD 主机提供 vIOMMU 支持,让虚拟机直接访问 MMIO 寄存器,在提升性能的同时加强安全性与内存隔离。
- Intel NIC E825:该网卡集成于 Xeon 第六代(Granite Rapids-D)平台,作为主板集成网卡(LOM)使用。
- 流处理卸载(FPO)与硬件转向:把复杂的网络规则处理从 CPU 移到专用硬件,实现线速性能并释放 CPU 资源。
- GPU 间直连:通过 RoCE(RDMA over Converged Ethernet)实现 GPU 到 GPU 的直接通信,面向大规模 AI 与高速数据处理场景。
- NVIDIA vGPU 资源配置:可同时启用时间分片与 MIG 模式,更高效地共享资源、提升整合率。
工作负载支持的客户操作系统
本版新增支持以下系统:Pardus、Red Hat Core OS、Miracle Linux、ProLinux、麒麟(Kylin)Linux、FusionOS、RHEL 10、Oracle Linux 10、Debian 13、FreeBSD 15。
存储
- RDMA 可观测性增强:可用
pktcap-uw --capture RDMASniffer做数据包分析,并用rdmaperf-uw验证 RDMA 应用(如 vSAN over RDMA、NVMe over RDMA)的网络就绪性;在 ESX 层即可排查 RoCEv2 连接问题、验证端到端连通性并评估吞吐与延迟。 - CBT(变更块跟踪)增强:改进了 CBT 的启用机制,消除了虚拟机在快照操作期间的无响应问题——尤其针对大磁盘场景。
- FCD 链式克隆:支持对 First Class Disk 做链式克隆,可用于 VMware Kubernetes Service(VKS)中容器存储卷的快速交付。
网络
ESX 将 NSX VIB(虚拟网络内核模块)内置其中,并支持 Live Patch,安装升级流程得以简化——既不必进入维护模式,也不会打断 vMotion 或 DRS 的运行。
安全性
- Quick Boot 支持机密虚拟机:运行机密虚拟机的 ESX 主机也可使用 Quick Boot,绕过完整关机与固件初始化流程,加快维护与升级。
- 用户级监视器(ULM)默认启用:ESX 虚拟机监视器(VMM)做了重构,运行在内核特权模式下的代码量显著减少,从而降低客户机逃逸类攻击的风险。
- AMD SEV-SNP 正式可用:为机密虚拟机提供硬件级可信执行环境,增强数据完整性与机密性,并具备内存完整性保护与远程证明能力。支持 AMD EPYC Zen 3(Milan)及以上处理器。
- Intel TDX 正式可用:同样面向机密虚拟机,提供硬件级可信执行环境与远程证明机制,适用于 Intel Xeon 第五代(Emerald Rapids)及以上平台。
VMware vCenter Server 9.1 新功能
VMware vCenter Server 承担 vSphere 环境的集中管控职责,管理员通过它统一掌握跨混合云部署的资源与运行状态。9.1 的改进主要围绕「少停机、易维护、强安全」三条线展开。
vCenter 快速补丁(Quick Patch)
传统就地补丁会刷新 vCenter 上的每一个 RPM,不管该组件这次有没有代码变更。快速补丁只更新补丁负载中确有改动的 RPM 或二进制文件,因此停机时间大幅缩短——通常在 0 到 5 分钟之间,按补丁涉及的服务可细分为 0 分钟、0~3 分钟、3~5 分钟三类。
这意味着打安全补丁不再打断生产力:虚拟机和 Kubernetes 集群的部署不受影响,自动化与 API 工作流照常运行。需要注意,快速补丁仅包含安全或关键缺陷修复,不能用于大版本升级,且早期的部分 9.1.0.x 版本并不支持该特性。
vCenter 维护与生命周期
- RDU 支持在线 depot:减少停机升级(RDU)可直接通过在线 depot 获取负载,联网的 vCenter 用起来更省事;离线方式仍可挂载 ISO 执行。今后 9.1.x 及更高版本的补丁、更新与升级都能走这条路径。
- 维护状态 API:vCenter 新增 API,供其他组件查询维护是否已计划或在执行中;Envoy 反向代理会返回 503 响应头,标明 vCenter 正在维护及预计完成时间。
- 虚拟机硬件版本升级:走 RDU 方式升级(8.x 到 9.1.0 或 9.0.x 到 9.1.0)时,由于会新建 vCenter 虚拟机,硬件版本自动从 vmx-10 升到 vmx-17;而就地更新(9.0.x 到 9.1.0)后则需手动升级硬件版本,该操作要求 vCenter 关机。
- 单条 API 调整资源规格:新增
deployment/sizeAPI(PATCH 方法),一条调用加一次重启即可扩容 vCenter 的计算与磁盘规格,可在 vCenter 的 Developer Center API Explorer 中发起。 - 证书自动续期:vCenter 的 TLS 证书在到期前 5 天自动续期,ESX 证书提前 30 天(阈值可通过高级设置
vpxd.certmgmt.certs.autoRenewThreshold调整)。两种情况都只针对 VMCA 管理的证书,外部 CA 签发的证书仍需管理员自行处理。
文件完整性监控(FIM)
vCenter 9.1 新增文件完整性监控能力,符合 NIST SP 800-115 标准,用于发现恶意软件或恶意行为对 vCenter 已安装静态文件、二进制文件所做的改动。FIM 默认启用,每四小时运行一次;可通过 API 获取报告,也可用 syslog 服务把日志流式传输到 VCF Operations。
此外,vCenter 9.1 预装了日志管理代理,用于把日志推送到 VCF Operations,并在升级过程中持续保留。
vSphere Client
- 内存分层可视化管理:主机与集群级摘要页展示 Tier 1 统计信息并提供内存卡片视图;集群级配置流程简化为包含设备选择的单一流程;新增分层相关指标图表。
- GPU 直通设备界面优化:提供更易读的枚举名称与更简洁的英文命名,并增强筛选功能。
- VPC 相关能力:可在 vSphere Client 中为 Transit Gateway 配置外部连接、用 Traceflow 检查数据包路径,并通过实时流量分析(LTA)获取双向数据包分析能力;还新增了端口镜像(SPAN)等 VPC 网络配置项。
vSphere Lifecycle Manager
- 镜像完整性校验:由 Lifecycle Manager 创建和管理的镜像会附带 SHA256 校验值,镜像导出、导入到其他 vCenter 时可比对校验值确认完整性(注意这是镜像定义的校验值,不是 ESX VIB 的)。
- 无 HSM 也能校验 vSAN 集群:此前只有在存在第三方硬件支持管理器(HSM)时才会对照 HCL 校验设备固件与驱动;9.1 在 vSAN 集群上即使没有 HSM 也会报告设备当前运行的驱动与固件并做校验,提供第一层验证。
- 跳过保留 VIB:修复时跳过不属于自定义 ESX 镜像的保留 VIB,节省带宽并缩短任务执行时间。
- 全局修复设置:可为启用 vSphere Configuration Profiles 的镜像管理集群,配置 ESX 主机与虚拟机在修复前及修复中的行为。
可扩展性、稳定性与性能
在大型与超大型 vCenter 部署中,每分钟可执行的操作数提升约 25%,覆盖大量虚拟机与主机操作及配置变更。虚拟机备份操作可扩展到 500~1000 个并发任务(视 vCenter 规模而定),且备份不再占满 vCenter 资源,文件传输使用独立线程,不影响其他操作。
监控方面,新增 vCenter 利用率监控 API,可跟踪所有 vCenter 服务的请求数,确认是否在允许阈值内以避免瓶颈;同时引入两个新警报——会话数过高(默认上限 3000)与请求负载增加(多数端点上限 1024),告警信息中会列出负载最高的前 5 个用户 IP 与用户名,便于快速定位。
vMotion 优化
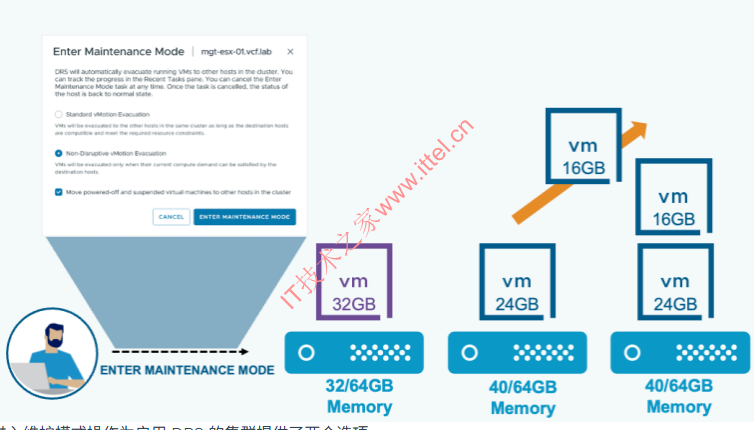
- DRS 优化疏散:进入维护模式时新增「非中断 vMotion 疏散」选项——只有当目标主机能满足虚拟机的当前算力需求时才执行迁移,避免迁移过程中出现资源争用。DRS 也可能先重新平衡其余主机,为待疏散的虚拟机腾出无争用的容量。
- 动态任务槽分配:并发 vMotion 任务上限默认为 8。此前若已有 8 个任务在执行,必须等这批全部完成才能开始下一个;9.1 改为任务槽一释放即可启动新任务,负载在集群主机间分布更均匀,网络与存储资源分配也更合理。
- Intel QAT 卸载加密:加密 vMotion 的运算可卸载到 Intel QuickAssist Technology,把 CPU 核心还给业务负载。
客户机自定义 API(GOSC)
为支持从 VMware Cloud Director 迁移到 VCF Automation,客户机操作系统自定义 API 做了增强,能力上向 vCD 看齐:
- 可在 Linux 中设置 root 账户密码,也可重置 Linux 的 root 密码与 Windows 的管理员组账户密码。
- 增强 Windows 客户机环境中的自定义脚本执行能力。
- 可在 UI 与 API 中显式禁用 IPv4,配置仅 IPv6 的客户机网络,不再需要维护并行的 IPv4 配置。
- 可只自定义网络配置,无需提交完整配置文件;且开机状态的虚拟机也支持实时变更网络配置。
拓扑感知调度
拓扑感知调度器采用事件驱动的内联更新机制,NUMA 放置更为均衡一致。它针对新一代高密度处理器做了优化,除 CPU 争用(就绪时间)外,还会考虑缓存与内存带宽争用;对于非对称 NUMA 拓扑(部分节点对之间距离明显更远),可把同一虚拟机的兄弟 NUMA 客户端放置到彼此更接近的节点子集上。
VMware vSphere / ESX / vCenter 9.0 新功能(历史版本,点击展开)
VMware vSphere 9.0 新功能
兼容性
vSphere 内置了部分开源组件,其许可与版权声明可前往 Broadcom 客户支持门户查询。
ESX 虚拟机兼容性
硬件版本 7(对应 ESX 4.x 及以上)的虚拟机可直接运行;硬件版本 4(ESX 3.x 及更高版本)的虚拟机则不再受支持。若确有使用需求,需先把虚拟机兼容性等级提升上来,才能在 ESX 9.0 上启动。
ESX 客户操作系统兼容性
与 vSphere 9.0 搭配的客户机操作系统清单,需查阅 Broadcom 兼容性指南中 ESX 9.0 的部分。下列系统在本版已进入弃用或终止状态,后续版本不再提供支持:
- Windows Server 2000, 2003 / R2, 2008,Windows XP,Windows Vista:弃用
- Oracle Linux 5.x:弃用
- Oracle Linux 4.9:终止
- RedHat:RHEL 4,RHEL 5:弃用
- CentOS 6.x、7.x 和 8.x:弃用
- Asianux 3.0:弃用
- SUSE Linux Enterprise Server 10 SP4 和 11.x:弃用
- SUSE Linux Enterprise Desktop 12:弃用
- Ubuntu 22.10 版本:弃用
- Debian 7.x 和 8.x:弃用
- Photon OS 3.0:弃用
- Flatcar Container Linux 非 LTS 版本:终止
- 所有 OS X 和 macOS 版本:终止
- FreeBSD 9.x、10.x 和 11.x:弃用
- Solaris 10.x 和 11.x:弃用
- 所有 eComStation 版本:终止
- 所有 SCO 版本:终止
- 所有 CoreOS 版本:终止
ESX 设备兼容性
哪些设备可与 ESX 9.0 配合使用,同样以 Broadcom 兼容性指南中 ESX 9.0 的条目为准。
ESX 硬件兼容性
处理器、存储设备、SAN 阵列与 I/O 设备的兼容清单,请查阅 Broadcom 兼容性指南里 ESX 9.0 对应的页面。
ESX 与 vCenter 版本兼容性
Broadcom 产品互操作矩阵收录了 vSphere 各代组件(ESX、vCenter 以及可选产品)的搭配关系。动手安装 ESX 或 vCenter 之前,建议先在该矩阵中确认可用的管理与备份代理范围。另外,vSphere Lifecycle Manager 与 vSphere Client 都随 vCenter 一并交付,无需单独获取。
开始之前
vSphere 9.0 的授权按「每颗 CPU 至少 16 个内核」计算,实际内核不足 16 个的处理器也按 16 个计。若单颗 CPU 内核数超过 16,超出部分需另行购买许可,具体规则见 VMware 每 CPU 许可模式的说明。动手升级前,可先用许可计数工具算清所需许可数量,参考新许可政策下的 CPU 许可计数文档即可。
支持的客户机操作系统以 Broadcom 兼容性指南中 ESX 9.0 的条目为准。
VMware ESXi 9.0 新功能
VMware ESXi 是一款业界领先的、裸机架构的Type 1型虚拟化hypervisor。它的核心作用是将一台物理服务器划分成多个安全、隔离的虚拟机,从而让多个操作系统和应用共享同一套物理硬件资源。
许可管理
在 VCF Operations 中把 VCF 或 vSphere Foundation 许可绑定到 vCenter 实例,该实例及其下挂的全部组件会一并完成授权,无需逐个操作。授权生效之前,vCenter 可按评估模式运行,最长 90 天。
CPU 支持
- 支持 Sapphire Rapids 及更新的 Intel 硬件性能状态(HWP):
自 ESX 9.0 起 HWP 默认开启,P 状态的管理交由 BIOS 处理,不再由软件层接管。该能力需在 BIOS 中启用后,才能交给操作系统使用。若 BIOS 未开启,ESX 的电源管理代码会继续自行管理 P 状态,Sapphire Rapids 之前的老款 Intel 处理器同样如此。 - 支持第五代 AMD EPYC 处理器(代号 Turin)。
- 新增对 Intel Granite Rapids 系列处理器的支持,该系列面向高性能计算场景设计。
加速器 (Accelerators)
- 内存分层(Memory Tiering):
该能力在 ESX 9.0 转正。主机上本地安装的 NVMe 设备可以充当第二层内存,虚拟机的内存页会在 DRAM 与 NVMe 之间按需迁移。内存容量因此得以扩容,CPU 利用率与可承载的工作负载同步提升,整体拥有成本反而下降。 - 增强型 vGPU 设备的设备选择策略:
在 vSphere Client 中选择策略即可决定 vGPU 的分配方式:偏性能时把虚拟功能(VF)均匀分散到各物理设备,偏整合时把 VF 集中到少数设备上。按负载特点取舍,硬件利用率更高。 - 增强型 DirectPath I/O 设备的自动重配置:
对于带有多套配置文件或功能的设备,系统会依据虚拟机的实际需要,在开机或迁移过程中自动完成切换,管理员不必再手工调整。 - vGPU 工作负载的 vSphere vMotion 优化:
利用 Intel 和 AMD CPU 的 IOMMU Dirty Bit 技术,减少 vGPU VM 的停机时间。 - 支持非检查点设备的增强型 DirectPath I/O:
挂载了此类设备的虚拟机,可以热添加内存、vCPU 与虚拟网卡,也能开启调试与统计功能,并支持 Storage vMotion。常见的适用设备包括 Intel 动态负载均衡器(DLB)和 AMD MI200 GPU。 - 增强型 DirectPath I/O 的虚拟 IOMMU 支持:
为这类虚拟机配备虚拟输入输出内存管理单元(vIOMMU),客户机侧应用的安全边界得到加强。
工作负载支持的客户操作系统
新增支持以下操作系统:
- Pardus
- Red Hat Core OS
- Miracle Linux
- ProLinux
- 麒麟(Kylin)Linux
- FusionOS
- RHEL 10
- Oracle Linux 10
- Debian 13
- FreeBSD 15
虚拟硬件版本 22
vCenter 9.0 带来虚拟硬件版本 22,一方面覆盖更新的客户机系统,另一方面把多项上限进一步拉高:
- 支持最大 960 个逻辑处理器
- 支持最大每插槽 960 个核心
新增支持操作系统:ProLinux、FusionOS、Kylin、Miracle Linux
新增支持功能包括: - 所有直通设备的点对点功能
- NVMe 1.4
- Intel Trust Domain Extensions (TDX)
- AMD 新一代 SEV-SNP(安全嵌套分页)
- Intel Granite Rapids 和 AMD 第五代 EPYC 新指令集支持
- 支持 4KN VMDK 和 4KN 本地驱动器
- 增强型 DirectPath I/O 的虚拟 I/O MMU
- 实时虚拟交换机
Span Limit 策略
可以把一组虚拟机的亲和关系限定在若干台主机之内,而不用逐个列出主机名单。
驱动程序
新增对 Broadcom 9700 系列 RAID 控制卡与增强型主机总线适配器(eHBA)的支持:
- RAID:SAS SSD,NVMe SSD
- eHBA:SAS HDD,SAS SSD,SATA HDD,SATA SSD
驱动的初始内存预留量降到零(仅个别不可行或不适用的场景除外),内存开销随之减少。
更新驱动及修复漏洞包括:
- Broadcom: bcm_mpi3、lsi_msgpt35、lsi_mr3、lpfc
- Cisco: nfnic、nenic-ens
- Intel: i40en、iavmd
- Marvell: qlnativefc
- Mellanox: nmlx5
- Microchip: smartpqi
- Pensando: ionic_en
- VMware: vmxnet3_ens
Broadcom bcm_mpi3 驱动新增对 4K 原生模式 SSD 支持。
Cisco nenic_ens 驱动支持 Enhanced Data Path(EDP)。
Intel icen 驱动新增对 NetQ RSS for EDP 支持。
Mellanox nmlx5 驱动加入 400G 支持并做了性能调优,同时支持 NSX 隧道终端(TEP)、原位升级以及 VXLAN UDP 端口。
VMware vmxnet3_ens 驱动的虚拟硬件标准从版本 3 升到 6,新增 Geneve 泛网络虚拟化封装卸载、VXLAN 卸载、RSS 与 LRO 支持。
除上述改动外,上述厂商的部分驱动也同步做了例行更新与修复。
ESX 的 USB 驱动加入通信设备类网络控制模型(CDC-NCM)协议支持,可配合 HPE Gen12 iLO 虚拟网卡及多款 HPE 管理工具使用。
支持 Windows 显示驱动模型(WDDM)2.0。
存储
- 可通过最新的 NVMe/Fibre Channel(FC)方式引导 ESX,借助 SAN 存储实现远程 NVMe 启动,灵活性与性能都有改善。
- 新增 NVMe/TCP(设备规范 TP-8012)引导方式,SAN 启动方案更丰富,远程 NVMe/TCP 存储的部署与维护也更省事。
- 快照能力增强:合并进度可被精确追踪,虚拟机离线状态下的快照合并也支持恢复。
- 虚拟 NVMe 支持命名空间写保护(即只读磁盘),也可以热添加独立的非持久磁盘,不必先建差异磁盘,应用交付更快。
- 支持带 ESX-OSData 分区的远程引导设备,并对关键故障做监控。一旦关键故障无法恢复,ESX 会停止运行并显示紫屏诊断信息,避免系统进一步损坏
网络
ESX 将 NSX VIB(虚拟网络内核模块)内置其中,并支持 Live Patch,安装升级流程得以简化——既不必进入维护模式,也不会打断 vMotion 或 DRS 的运行。
名称变更
Broadcom 在 9.x 的官方文档与界面中把组件名称由 ESXi 改称为 ESX。叫法虽变,底层技术仍是此前的 ESXi,与 VMware 早年基于 Linux 控制台服务的那套 ESX 并非同一回事;而且这次更名并不彻底,安装包与镜像文件名里依然保留着 ESXi 字样。
VMware vCenter Server 9.0 新功能
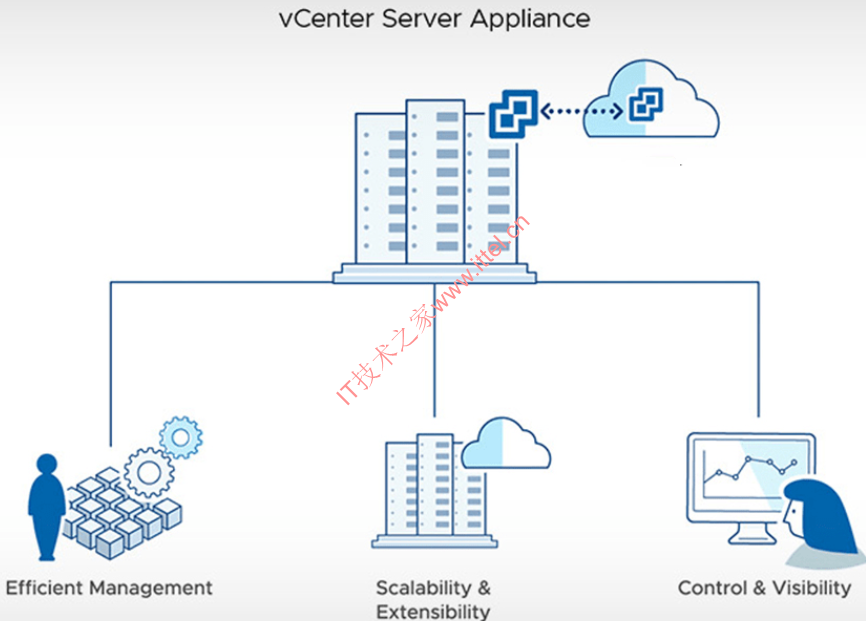
VMware vCenter Server 承担 vSphere 环境的集中管控职责,管理员通过它统一掌握跨混合云部署的资源与运行状态。
授权
授权方式是:在 VCF Operations 里给 vCenter 实例绑定 VCF 或 vSphere Foundation 授权。一旦绑定,挂在该实例下的所有组件连同实例自身都会自动完成授权。授权之前,vCenter 可按评估模式使用,上限 90 天。
vSphere Client
- 虚拟基础架构(VI)管理员现在可以用拖放的方式,把一组数据存储集群挪到清单里的其他文件夹。
- 在“监控 > 事件”网格中:
- 单页可显示的实体数上限由 100 提到 300。
- 事件队列不再受 1000 条或 10 页的限制,从 vCenter 实例部署之日起的全部历史事件都能查到。
- 在“虚拟机”网格中:
- 新增「快照」列,展示每台虚拟机已拍下的快照数量,便于 VI 管理员发现快照堆积过多的实例,再借助计划任务自动清理无用快照、释放资源。
- vSphere Client 的所有表单中,必填字段都会给出醒目的视觉标识。
- 在 vSphere Client 中更改 ESX 主机名:
- vCenter 9.0 里改主机名只需一步:在任意工作负载域中右键点击目标 ESX 主机,选择「重命名」即可,不必像旧版本那样走一长串操作。
vCenter Appliance
- PhotonOS 版本 5.0:
- Photon 5.0 内核加密模块已获得 FIPS 140-3 认证。
- Photon 5.0 的内核熵源取得 Entropy Source Validation(ESV)证书,满足 NIST SP 800-90B 关于随机位生成的推荐标准。
- 内置经过认证的 OpenSSL FIPS 提供程序 3.0.8。
- VMware Update Manager Download Service(UMDS)集成至 VMware Cloud Foundation 下载工具:
- vCenter 9.0 把 UMDS 并入 VMware Cloud Foundation 下载工具(原名 Offline Bundle Transfer Utility,OBTU),借此可一次性拉取全部 VCF 组件的二进制文件。UMDS 独立工具进入弃用状态,将在后续版本中下线。
- Managed Object Browser(MOB)默认不启用:
- 为符合 STIG 安全指南的要求,vCenter 9.0 默认关闭 MOB 服务。确有需要时,得手工修改 vpxd 服务配置才能启用。
- 日志分区默认大小为 50 GB:
- 适用于所有 vCenter 部署。
- 冷迁移数据盘提速且不挤占管理网络:
- vCenter 8.0 的 Unified Data Transport(UDT)虽能加快冷迁移,却会波及与管理网络共用的预配网络。vCenter 9.0 引入 Network I/O Control(NIOC),把 UDT 相关的预配流量管起来,迁移提速的同时管理网络不再掉速。
- vCenter 服务注册日志轮转增强:
- VSR 服务新增日志轮转配置校验,并能自动生成日志配置文件,从而减少构建失败、改善异常处理。
- 轮转类日志配置放在
/etc/vmware/log_configurations/lr_configs,非轮转类放在/etc/vmware/log_configurations/non_lr_configs,服务启动时会自动读取这两个目录。
- vCenter 组件与对象图标统一为 Broadcom 品牌:
- vSphere Client、ESX 控制台、虚拟设备管理界面(VAMI)、VCF Installer、PowerCLI、vCenter Converter 等界面均已换用 Broadcom 品牌样式。
- vSphere Client 超出连接数时触发警报:
- 连接使用率分别达到 50% 与 90% 时,vSphere Client 会依次亮起黄色、红色警报,避免 vCenter 因连接过载而失去响应。
资源管理
- 加速器容量可视化:
- vSphere Client 中可集中查看 NVIDIA vGPU 配置文件等加速器设备的容量指标,并跟踪工作负载的占用情况,为资源分配提供依据。
- 加速器部署所需开销内存计算:
- 该能力能精确算出 GPU 虚拟机等加速器负载所需的内存开销,供 DRS 完成安置决策;它也是 Supervisor VM-Service 以及 GPU 预留等后续能力的基础。
- GPU 预留机制:
- 企业或云服务商可在部署之前先把 GPU 资源预留出来;云服务商还能按需将这部分容量再切分给租户。
内容库
- 支持硬件加速器:
- 内容库现支持使用 SR-IOV、可分配硬件和 vGPU 来部署 AI 基础镜像(如深度学习 VM)。
- 模板部署支持存储策略与加密配置:
- 从内容库部署 OVF/OVA 模板时,可以一并指定加密策略,例如采用原生或外部密钥提供者的 VM 加密策略。
- 内容库存储迁移:
- 本地库或发布库都可整体迁到别的数据存储,库标识符与条目标识符保持不变,订阅侧的库迁移后照常使用,不必再走一次同步流程。
网络
- NSX Edge 平台易用性改进:
- NSX Edge 节点与集群的安装配置现在可直接在 vCenter 中完成,VPC 环境的运维效率因此提升。
- vCenter 中的虚拟私有云(VPC)支持:
- 管理员可直接在 vCenter 中创建 VPC、划分子网(私有或对外通告),并把虚拟机映射到外部 IP 对外发布。
- 网络框架与 vCenter、VKS NSX、VCF Automation 保持统一;Envoy Proxy 的引入让管理员能用 vCenter 的身份认证直接调用 NSX Policy API,API 与界面两种操作方式的体验趋于一致。
- 支持不同 VXLAN 端口的报文:
- VXLAN 的默认端口 4789 与传统端口 8472 同时可用,老环境衔接更顺。
vSphere vMotion
- vGPU 冷数据预拷贝机制:
- vMotion 增加了 vGPU 冷数据的顺序预拷贝环节,停机期间需要传输的 vGPU 检查点数据因此减少 65%–80%,迁移停机时间压缩 40%–60%。该优化面向推理类 AI 负载,图形类与训练类负载不受影响,且适用于 vGPU、DVX 等各类直通设备。
- 自定义增强型 vMotion 兼容性(EVC):
- EVC 模式可以自行定义,并按需作用到集群或单台虚拟机上。当 vCenter 处于增强型链接模式组时,挑选主机或集群的范围还能跨多个 vCenter 实例。
存储
- 原生 4K 支持:
- 虚拟机可借助 4Kn VMDK 向后端设备发出 4K I/O,并把设备识别为 4Kn。
- 适用于 VMFS 本地(SCSI/NVMe)、vSAN 和 NFS 数据存储。
- VAAI-NAS 支持 NFS3 的 Unmap 操作:
- 在采用 NFS 3 精简配置的存储上,可以对虚拟机做空间回收。
- NFS 4.1 支持 Kerberos krb5p 安全模型:
- krb5p 在身份验证与数据完整性之外,还带来端到端加密——NFS 报文发出前先加密,收到的响应解密后再处理。
相关文件下载
⚠️ 谨防 s***篡改镜像!
经核对,s***.org 分发的 VMware 镜像,其 SHA256 / MD5 校验码与 VMware 官方公布的不一致——这意味着文件已被私自修改。虚拟化底层一旦被植入后门,影响面远不止单机,而是整座机房的虚拟机与数据。
因此下载完成后,强烈建议核对 SHA256 与 MD5 校验值,以规避传输过程中可能出现的损坏或被替换风险。
VMware vSphere & Hypervisor (ESXi) v9.1.1全套镜像
包含以下文件:
- VMware-VMvisor-Installer-9.1.1.0.25714478.x86 64.iso
- VMware-ESXi-9.1.1.0-25714478-depot.zip
- VMware-vCenter-Server-Appliance-9.1.1.0.25712839-updaterepo.zip
- VMware-vCenter-Server-Appliance-9.1.1.0.25712839_OVF10.ova
- VMware-vCenter-Server-Appliance-9.1.1.0.25712839-patch-FP.iso
- VMware-VCSA-all-9.1.1.0.25712839.iso
VMware vSphere & Hypervisor (ESXi) v9.1.0全套镜像
包含以下文件:
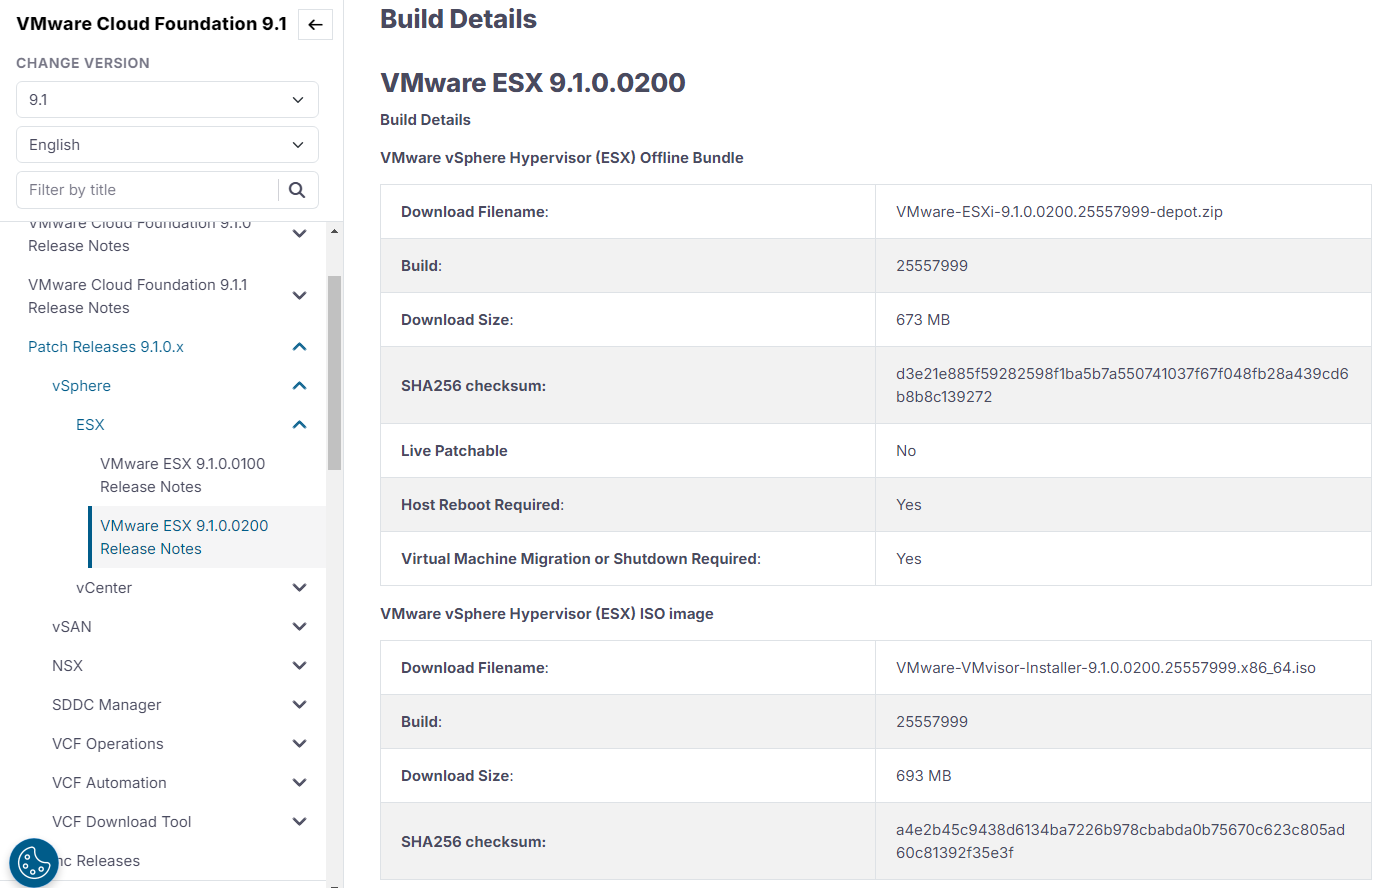
- DEL-ESXi-9.1.0.0200-25557999-A02.iso
- DEL-ESXi-9.1.0.0200-25557999-A02-depot.zip
- HPE-ESXi-9.1.0.0200-25557999-Jul2026.iso
- HPE-ESXi-9.1.0.0200-25557999-Jul2026-depot.zip
- VMware-ESXi-9.1.0.0200-25557999-depot.zip
- VMware-ESXi-9.1.0.0200-25557999-x86_64.iso
- VMware-VCSA-all-9.1.0.0200.25573614.iso
- VMware-VCSA-all-9.1.0.0300.25629530.iso
- VMware-vCenter-Server-Appliance-9.1.0.0300.25629530-patch-FP.iso
VMware vSphere & Hypervisor (ESXi) v9.0.2全套镜像
VMware vSphere & Hypervisor (ESXi) v9.0.1全套镜像
VMware vSphere & Hypervisor (ESXi) v9.0全套镜像
包含DELL戴尔、思科、富士通、Hypervisor (ESXi)、VSCA、HPE自定义映像、Lenovo自定义映像、浪潮自定义映像、 日立自定义镜像、NEC自定义镜像。
包含以下文件:
- VMware-VCSA-all-9.0.0.0.24755230.iso
- VMware-VMvisor-Installer-9.0.0.0.24755229.x86_64.iso
- VMware-ESXi-9.0.0.0100-24813472-depot.zip
- VMware-ESXi-9.0.0.0100-24813472-x86_64.iso
- VMware-ESXi-9.0.0-24755229-HPE-900.0.0.12.1.0.29-jun2025.iso
- VMware-ESXi-9.0.0.0.24755229-depot.zip
- HPE-ESXi-9.0.0-24755229-jun2025-depot.zip
- HPE-ESXi-9.0.0-24755229-jun2025.iso
- HPE-ESXi-9.0.0.0100-24813472-depot.zip
- HPE-ESXi-9.0.0.0100-24813472.iso
- DEL-ESXi-9.0.0-24755229-A00-depot.zip
- DEL-ESXi-9.0.0-24755229-A00.iso
- DEL-ESXi-9.0.0.0100-24813472-A00-depot.zip
- DEL-ESXi-9.0.0.0100-24813472-A00.iso
- VMware_Tools_13.0.0_2025-06-17
- VMware_Tools_13.0.1_2025-07-15
VMware vSphere 9.0 全套镜像:点此下载
 微信扫一扫打赏
 支付宝扫一扫打赏



这个9版本是不是没有8时代的永久许可了?非要花钱购买cpu数是吗?
对的,9开始只有订阅许可了
请问以后要永久使用有什么办法吗?
钞能力