NSX 把二层交换、三层路由、负载均衡、防火墙与 VPN 等网络能力整体下沉到软件层,形成覆盖数据中心、公有云与容器平台的统一连接与安全防护体系。工作负载运行在虚拟机、容器还是物理服务器上,拿到的连接策略与安全策略都是同一套;管理员也能像管理计算资源一样,脱离底层硬件去编排网络。
VMware NSX 9.1 于 2026 年 5 月 12 日发布,9.1.0.0200 补丁包(构建号 25524170)于 2026 年 7 月 13 日推出,均随 VCF 9.1 一起交付。9.0 版本搭建了 VPC 这套新的网络消费模型,9.1 则在此基础上继续完善传输网关的组合方式、分布式网络服务(VNA)以及 VPC 之间的连通控制。

整套网络模型都由软件重建,从最简单的扁平网络到复杂的多层拓扑,都能在数秒内完成创建与下发。不同租户可以各自拥有一套符合自身要求的虚拟网络,并把 NSX 自带能力或第三方的新一代防火墙、运维分析平台接进来,得到弹性更好也更安全的运行环境;这些服务还能延伸到同一云内部或跨云的任意端点。
VMware NSX 主要优势
- 网络交付从按天计算变为按秒计算:自动化编排让网段与安全策略的开通不再依赖逐台人工配置,运维效率明显提升。
- 安全能力落到单个工作负载:微分段配合高级威胁检测与精细策略,把应用之间的访问控制在最小范围。
- 策略与物理拓扑解耦:无论在本地多个数据中心之间,还是在本地与原生公有云之间,网络与安全策略都由同一套模型统一管理。
- 可视、可追溯:应用拓扑自动呈现,系统可给出策略建议并持续记录流量,便于日常排障与合规审计。
- 横向威胁防护内置于每台主机:分布式引擎就近检测东西向流量,无需把流量绕行到集中设备。
VMware NSX 9.1 新功能
一、网络架构:VPC + DTGW(分布式传输网关)+ VNA(Virtual Network Appliance)【最大亮点】
- NSX VPC 正式作为默认多租户模型
- vCenter UI 默认走 VPC 工作流,传统 Segment 网络仅保留 API 模式;每个 vSphere Namespace 对应独立 VPC,允许 CIDR 重叠,租户地址冲突问题迎刃而解。
- VPC 网关内置 NAT、路由与配额管理;NSX Manager 可把管理员权限按粒度委派下去,并对资源设置配额上限。
- 支持 Overlay VPC 与 VLAN-backed VPC 两种承载类型。
- DTGW Distributed Transit Gateway 分布式传输网关
- 不必再用集中式 Edge 承载 T1,NAT 等有状态服务下沉到VNA 集群,Edge 压力下降,横向扩展能力更强。
- VCF 部署向导可在部署阶段一次性配好 DTGW、VNA 集群与 IP 地址池,实现零接触初始化。
- 两种网关架构可选:集中式传输网关 CTGW / 分布式 DTGW。
- VNA(Virtual Network Appliance)
- 专门为 DTGW 提供有状态网络服务(NAT、负载均衡等),不替代 Edge;T0、南北向互联仍由 Edge 负责。
- 支持 Centralized NSX Edge 与 Distributed VNA 两种部署形态,适配 vSphere Supervisor 集群。
- VKS(vSphere Kubernetes Service)多网卡 / 多网络
- VKS 节点支持多块 vNIC,Pod 也可多网络(Antrea),业务网、存储网与组播流量彼此隔离,可用于金融行业低时延组播业务。
- VPC 原生集成 VKS,集群部署速度提升约 70%,升级速度提升约 75%,单个控制平面最多可管理 500 个 Kubernetes 集群。
二、安全(vDefend 9.1,NSX 内置分布式安全)
- IDPS Turbo Mode
- 单主机 IDPS 吞吐从 3Gbps 提升到9Gbps,整个域的总吞吐最高可达 9Tbps,适合 AI 场景下的大流量东西向检测。
- 支持 VM 与 Pod 混合环境统一检测,Pod 到 Pod、Pod 到 VM 的流量同样覆盖;支持虚拟补丁,在系统补丁尚未安装前即可阻断漏洞利用。
- Exempt Actions 豁免策略:备份、运维类大流量可跳过 IDPS 检测,降低性能开销。
- DFW 分布式防火墙增强
- 新增 Singleton 单节点 NSX Manager 部署形态,适合小规模或测试环境(不具备高可用)。
- 身份防火墙 IDFW 支持在 NSX Federation 跨域同步身份策略。
- vACT 迁移工具可把旧防火墙策略批量转换成 vDefend DFW 策略,减少人工迁移工作量。
- 统一威胁防护
- 分布式 IDPS 配合恶意文件沙箱检测,覆盖东西向与南北向网关流量;多租户项目之间的告警视图相互隔离。
三、运维、联邦与升级
- NSX Federation 全局管理器增强
- 跨多站点统一策略、安全规则与 IDPS 管理;全局网关支持南北向 IDPS。
- 升级流程优化:SDDC Manager 可一键升级 NSX 集群、Edge 集群与 VNA 集群,升级预检查更加完善。
- 可观测性与 AI 助手 Intelligent Assist
- NSX Manager UI 内置 Intelligent Assist,可自动分析告警并给出 DFW/IDPS 事件的修复建议。
- Traceflow 与拓扑视图深度集成 VPC/DTGW,在 vCenter 中即可查看 VPC 网络拓扑。
- API 与自动化
- VCF Automation 原生编排 VPC、子网与网关的生命周期;REST API 完整暴露 VPC、VNA 资源。
- 双站点部署 Holodeck 工具增强,可自动生成双站点配置文件,用于灾备与双活演练。
四、负载均衡(Avi 集成)
- NSX VPC 与 Avi 负载均衡器深度对接,VIP 分配、证书管理、L4/L7 Ingress 自动完成;Kubernetes Service/Ingress 可直接驱动 Avi 配置,VIP 生命周期无需人工干预。
五、关键限制 & 注意点
- 从 NSX 9.0 起,官方已不再提供独立安装与独立升级路径,NSX 只通过 VCF 软件清单(BOM)交付;9.1 同样需要在 VCF 9.1 的工作负载域中部署,传统的独立 NSX-T 部署方式不再适用。
- DTGW 的有状态服务必须依赖 VNA 集群,VNA 不能承担 T0 网关角色。
- 分布式 IDPS 与分布式负载均衡不能同时启用。
- 从 9.0 升级时,IDFW 与 AD 集成的环境会出现 AD 增量同步告警,升级后执行一次全量 AD 同步即可消除。
VMware NSX 9.0 新增功能
虚拟私有云 (VPC) 网络
- vCenter 中的虚拟私有云 (VPC)VCF 9.0 提供了一套与行业做法对齐的网络框架,vCenter、VKS、NSX 与 VCF Automation 共用同一模型,管理员在 vCenter 的网络面板里就能直接创建 VPC 与子网。子网默认私有,需要对外提供服务时可以按公共网络方式发布,并通过 External IP 把虚拟机暴露出去。
- VCF Automation 中的虚拟私有云 (VPC)VPC 被当作网络的最小交付单元,云租户可自助申请虚拟机与容器所需的网络,彼此天然隔离,也允许把多个命名空间挂到同一个 VPC 之下。
- Supervisor 中的虚拟私有云 (VPC)在 Kubernetes 服务体系里,VPC 是消费网络的基本单元,StaticRoute、SecurityPolicy、K8s NetworkPolicy、TKG 集群、PodVM 以及普通虚拟机都可以直接放进 VPC 运行。
- VPC 简化新增 Connectivity Profile 与 Service Profile 后,出站方式与可用服务都能集中定义,VPC 接入传输网关的步骤随之减少;VPC 也改为直接创建对象,不再先落到 Tier-1,性能更好。
- VPC 的 Transit Gateway传输网关(TGW)负责 VPC 互访与出网流量的汇聚,租户只面对一层抽象,不必直接操作底层设施,配置出错的概率随之下降。连接方式可选择集中式 CTGW 或分布式 DTGW。
- 分布式 VLAN 连接的 Transit GatewayDTGW 让报文从 ESX 主机直达物理网络,路径更短、吞吐更高、时延更低,也减少了对额外组件的依赖。出网只需一条 VLAN,多数情况下不必再部署 Edge 节点或维护复杂路由。
- 支持 VPC 的工作负载域新建工作负载域时,使用 VPC 所需的各项前置条件会自动准备完成,NSX、vCenter 与 VCF Automation 都能直接在其中部署应用。
- VPC 的 DHCP 增强功能VPC 内的 DHCP 除基础地址分配外,还提供了更丰富的配置项;与之配套的新 VPC 模型同时支持集中式与分布式传输网关。
- VPC 的 Terraform 支持NSX Terraform Provider 补齐了传输网关、VPC 及相关新对象的资源类型,网络资源也能纳入 IaC 流程统一编排。

增强型数据路径与性能
- 默认启用 EDP Standard 模式EDP Standard 这套转发栈在带宽、包速率、时延和 CPU 占用上全面优于旧有的 Standard 模式。VCF 9.0 中新建的工作负载域与全新安装的 NSX 都直接采用它;通过升级、导入或转换而来的域会继续使用原有模式,需要管理员手工切换。
- NSX 交换机端口镜像 (SPAN) 支持 EDPEDP 的高性能快速路径同样可用于端口镜像,SPAN 复制流量也走这条通道。
- 实时 EDP 流量监控实时流量分析工具 Live Traffic Analysis 已接入 EDP 快速路径,可直接查看网络报文。
- 实时虚拟交换机Industrial vSwitch 新增 EDP 部署形态,面向工业自动化与 SCADA 系统优化,时延可预期,并可与 PRP(并行冗余协议)配合实现无中断的链路倒换。
Edge 平台
- Edge 主机亲和性用 vSphere 生命周期管理器升级主机时,Edge 上的流量由上层协议在两个 Edge 节点之间直接切换,不再依赖 vMotion,中断时间更短,Edge 集群可用性更高。
- NSX Edge 平台易用性在 vCenter 中完成 Edge 节点与 Edge 集群部署配置的流程明显简化,步骤更少,VPC 场景下的日常操作也更顺手。
- 默认禁用网关防火墙9.0 起,新建的 Tier-0 与 Tier-1 网关默认不启用网关防火墙,以换取更好的转发性能和更低的资源占用。
安装与升级 – LCM
- VCF 9.0 中的 NSX 安装NSX 是 VMware Cloud Foundation 的内置组件,在部署 VCF 或创建工作负载域的过程中会自动装上 NSX Manager,VPC 等虚拟网络能力随即可用。
- NSX VIB 默认包含于 ESX,支持 Live Patch网络虚拟化内核模块(VIB)直接打包进 ESX,安装与升级环节大幅减少。NSX VIB 因此支持 Live Patch,主机不必进入维护模式即可完成升级,vMotion 与 DRS 均不受影响。
- 统一配置管理NSX 配置与 vSphere Config Profiles(VCP)打通后,ESX、VDS 与 NSX 的设置可在集群层面统一维护。NSX 自身的配置仍由 NSX 持有,管理员只需在一个入口完成集中下发与合规检查。
- 在管理 VMkernel 接口上启用虚拟网络 TEP传输节点之间依靠 TEP 完成以太网帧的封装与解封装,每个 TEP 都要占用一个 IP。现在可直接复用管理用的 VMkernel(VMK0)接口作为 TEP,主机上需要规划的地址数量因此下降。
- 支持单一 NSX Manager规模较小、对高可用没有要求的环境可以只部署一台 NSX Manager;需要高可用时仍建议按三节点集群部署。
- NSX 升级流程对齐NSX 与 vSphere 的升级节奏趋于一致,共用维护窗口与周期,停机时间更短,配套测试与文档也更完整。
- 无中断 NSX 升级NSX Manager 的升级速度更快,对主机能否进入维护模式的判断也更准确,超时类报错明显减少。
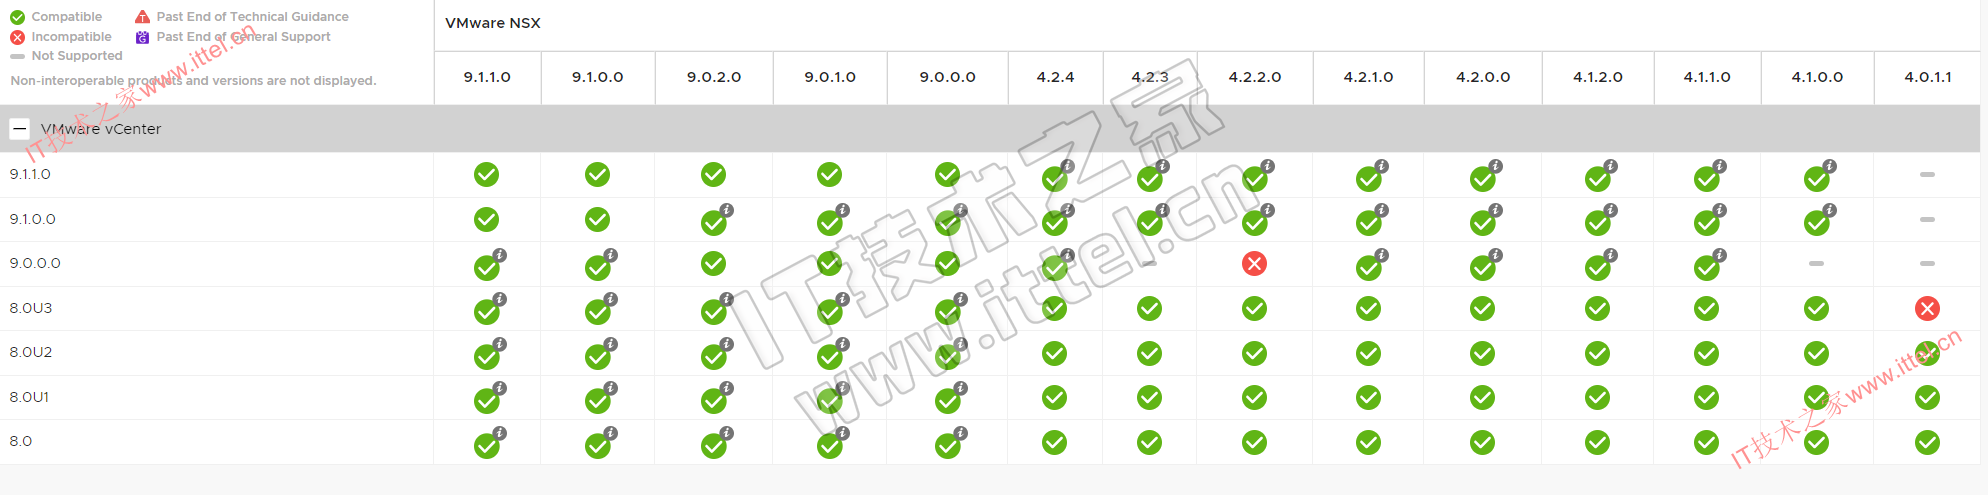
VMware vCenter与VMware NSX兼容矩阵
组件文件说明
VMware NSX 9.0.0 组件文件
- nsx-unified-appliance-9.0.0.0.24733065.ova
NSX Manager 的虚拟机模板。NSX Manager 是整套系统的管理中枢,提供管理界面、API 端点、策略配置与网络自动化能力,部署 VCF 时通常第一个装的就是它。 - nsx-edge-9.0.0.0.24733066.ova
NSX Edge 节点的虚拟机模板。Edge 承担南北向流量的网关角色,提供防火墙、VPN、负载均衡、NAT 等高级网络服务。 - nsx-edge-9.0.0.0.24733066.iso
用于物理服务器裸机安装 NSX Edge,或用于某些特定部署场景。 - VMware-NSX-edge-9.0.0.0.24733066.nub
NSX 节点升级包,专门用于升级已部署的 NSX Edge 节点。 - VMware-NSX-upgrade-bundle-9.0.0.0.0.24733063.mub
NSX Manager 升级包,是升级 NSX Manager 本身的主要软件包。 - VMware-NSX-upgrade-bundle-9.0.0.0.0.24733063-pre-check.pub
升级预检包。正式执行升级(应用 .mub)之前先跑一遍,检查环境是否满足升级条件(硬件兼容性、配置正确性等),避免升级失败。 - nsx_splunk_app.spl
用于 Splunk 的 NSX 应用,可把 NSX 的日志与网络数据导入 Splunk 做进一步的分析和可视化。
VMware NSX 9.1.0.0200 组件文件
- nsx-unified-appliance-9.1.0.0200.25524172.ova
9.1.0.0200 版本的 NSX Manager 统一设备模板(构建号 25524172)。 - nsx-edge-9.1.0.0200.25524173.ova
9.1.0.0200 版本的 NSX Edge 虚拟机模板(构建号 25524173)。 - nsx-edge-9.1.0.0200.25524173.iso
对应版本的 Edge 裸金属安装镜像。 - VMware-NSX-edge-9.1.0.0200.25524173.nub
Edge 节点升级包。 - VMware-NSX-upgrade-bundle-9.1.0.0200.0.25524170.mub
NSX Manager 升级包。 - VMware-NSX-upgrade-bundle-9.1.0.0200.0.25524170-pre-check.pub
升级预检包,正式升级前先执行,确认环境满足升级条件。
相关文件下载
VMware NSX 9.0 镜像下载
包含以下文件:
- VMware-NSX-upgrade-bundle-9.0.0.0.0.24733063-pre-check.pub
- VMware-NSX-upgrade-bundle-9.0.0.0.0.24733063.mub
- VMware-NSX-edge-9.0.0.0.24733066.nub
- nsx-unified-appliance-9.0.0.0.24733065.ova
- nsx-edge-9.0.0.0.24733066.ova
- nsx-edge-9.0.0.0.24733066.iso
- nsx_splunk_app.spl
百度网盘链接(约28.76G):
https://pan.baidu.com/s/1vcb_DFQC-WZe89kXYlgL4g?pwd=x7s0
VMware NSX 9.1.0.0200 镜像下载
包含以下文件:
- nsx-edge-9.1.0.0200.25524173.iso
- nsx-edge-9.1.0.0200.25524173.ova
- nsx-unified-appliance-9.1.0.0200.25524172.ova
- VMware-NSX-edge-9.1.0.0200.25524173.nub
- VMware-NSX-upgrade-bundle-9.1.0.0200.0.25524170-pre-check.pub
- VMware-NSX-upgrade-bundle-9.1.0.0200.0.25524170.mub
百度网盘链接(约23.14G):
 微信扫一扫打赏
 支付宝扫一扫打赏