新版本已发布:VMware Avi Load Balancer 32.1.2镜像下载
VMware Avi Load Balancer是一个负载均衡平台,旨在简化应用交付,并提供多云负载均衡、Web应用防火墙和容器Ingress服务。自30.2.1版本起,VMware NSX Advanced Load Balancer更名为VMware Avi Load Balancer,此次名称变更不会影响产品的功能或与先前版本的兼容性。

此外,VMware Avi Load Balancer还与VMware电信云平台集成,并支持VNF(4G,虚拟化)和CNF(5G,容器化),满足了电信和移动用例的独特要求,确保在内部部署和云环境中提供灵活一致的负载平衡解决方案。
VMware Avi Load Balancer 功能特色
- 多云负载均衡
支持全局服务器负载均衡(GSLB)、DNS/IPAM、容器注入服务等功能,可在多云环境中实现应用交付,简化跨云服务部署。 - Web应用防火墙
提供Web应用防火墙功能,支持SSL卸载、客户端证书认证等安全服务,保障Web应用安全。 - 容器Ingress服务
优化容器化应用部署,支持Kubernetes等容器化环境,提供网络流量管理和安全防护。 - 弹性扩展与高可用
采用控制平面与数据平面分离设计,支持Linux服务器云(如OEL 9.5、RHEL 9.5、Ubuntu 22.04),并持续优化性能参数(如引入Intel QuickAssist Technology)。 - 订阅模式与兼容性
以服务单元计价,可单独采购,无需捆绑其他VMware产品。最新版本(31.1.2)修复了多个网络传输、配置同步等问题,并扩展了多云环境支持。
VMware Avi Load Balancer 31.2.3 新功能
- 使用……进行文件上传文件服务和文件对象API现在要求文件名只能包含字母、数字、点、连字符或下划线。包含任何其他特殊字符的文件名上传将被阻止,必须重命名才能成功处理。
- 在新的服务引擎首次连接到控制器时禁用身份验证的能力(允许未认证节点选项) 已被移除。此选项仅用于不常见的旧版部署模型。此更改不会影响当前的标准。Avi 负载均衡器部署模型。从Avi 负载均衡器
版本 31.2.3,所有新部署的服务引擎都必须使用从控制器获取的有效、未过期且唯一的身份验证令牌进行配置。在升级到Avi 负载均衡器版本 31.2.3,确保允许未认证节点将设置为false - Avi Load Balancer 现在会阻止在虚拟服务、健康监视器、系统配置和警报中配置或应用不完整的 SSL 证书(缺少证书主体或私钥)。
- cx_Oracle Python 包已不再受支持,并被 oracledb Python 包取代。任何使用 cx_Oracle 的自定义外部健康监控脚本都必须修改为使用 oracledb。
VMware Avi Load Balancer 31.2.2 新功能
31.2.2-2p3 发布日期:2026年6月20日
- AV-267516:在升级到 31.2.1 或更高版本并保留了先前版本中的部分服务引擎组后,虚拟服务可能会进入错误状态。服务引擎上的VIP编程进行中,不影响交通。、
- 此版本解决了 CVE-2026-47865、CVE-2026-47866、CVE-2026-47867、CVE-2026-47868、CVE-2026-47869、CVE-2026-47870 和 CVE-2026-47871。
31.2.2-2p2 发布日期:2026年4月10日
-
AV-252057:与 Avi 控制器的 CLI 连接可能会遇到超时错误,导致新连接无法访问 Avi CLI。
- AV-263400:当选项时,由于数据包丢失,连接可能会被终止。当 VS 处于关闭状态时,移除监听端口。在配置了接收端扩展(RSS)的 SE 组的 L2 扩展 VS 上启用。
-
AV-268184:由于 mTLS 握手问题,为“请求”或“要求”客户端证书验证而配置的 L7 虚拟服务可能会在客户端证书有效的情况下仍导致请求失败。
31.2.2-2p1 发布日期:2026年3月21日
- AV-268068:在 NSX VPC 环境中,当 SE 管理网络使用静态 IP 地址时,虚拟服务部署会失败。对于新的SE,修复会自动应用。
- AV-268368:通过L7虚拟服务上传大文件在Avi 负载均衡器31.2 版本及更高版本。
VMware Avi Load Balancer 31.1.1 新功能
VMware Avi 负载均衡器 31.1.1 版本提供了多项系统、功能、安全性、性能和可扩展性增强,包括:
- 基础操作系统升级到 Ubuntu 24.04 LTS,OpenSSL 升级到 3.0.x
- 增强对 Intel QuickAssist 技术的数据路径性能支持
- 控制器尺寸更加灵活,引入 XLarge 新规格,并增强了扩展参数
- 更新了仪表板和配置用户界面
云连接器 (Cloud Connector)
- vCenter 和 NSX 云支持多可用区(Multiple Availability Zones)。
核心负载均衡功能 (Core LB Features)
- IPv6 支持流量克隆。
- IPv6 支持 DataScripts。
- IPv6 支持流量捕获(Traffic Captures)。
- 支持对 Diameter 应用层协议(TCP 或 SCTP 传输)的负载均衡(技术预览)。
- 支持在 SCTP 代理网络配置文件中设置端口范围。
- 支持在 FTP 虚拟服务中共享 VIP。
- 自定义错误页面配置文件可用于 HTTP 策略和速率限制器策略中的本地响应规则。
- HTTP 策略中对请求头值支持字符串组(String Group)。
- 支持为每个池成员配置专用健康检查(Health Monitor)。
- 支持 HTTP/2 和 HTTP/2S 健康检查。
- UI 支持在 DataScripts 函数和 HTTP 策略中指定 200-599 范围内的自定义本地 HTTP 响应码。
- 支持通过 UI 创建和编辑内容重写配置文件。
- UI 支持配置健康检查使用池中指定的 SNI 服务器名,覆盖 SSL 属性中指定的服务器名。
DNS 和 IPAM
- 单个虚拟服务的静态 DNS 记录最大数量增加到 2000 条。
- 支持在 VIP 地址分配时使用 Infoblox IPAM 保留的地址范围。
- 对于 DNS 虚拟服务,支持在服务器第一次响应后主动关闭 TCP 连接。
全局服务器负载均衡 (GSLB)
- GSLB 服务仪表板可显示每个 GSLB 服务成员的健康监控信息。
- 支持通过 SE 为使用 FQDN 的 GSLB 池成员进行 DNS 解析,并遵循 TTL 值。
- UI 支持 GSLB 池成员的“启用手动恢复 (Enable Manual Resume)”功能。
- 新增 SRV 类型的记录支持(除原有的 A、AAAA 和 CNAME 外)。
- 支持添加或上传 Geo DB 和 GSLB Geo DB 类型的文件对象,并可在地理配置文件中选择。
网络 (Networking)
- GCP 环境中的 SE 支持 gVNIC DPDK 驱动。
- UI 支持 NAT 流的报文跟踪和调试。
- 支持使用 Intel Quick Assist 技术(QAT)的 SSL/TLS 工作负载应用加密卸载功能。
- 新部署的控制器重新引入了 SE 对象同步功能(用于 SE 之间的通信)。
安全 (Security)
- IPv6 支持 DDoS 防护。
- 支持添加或上传 证书吊销列表 (CRL) 类型文件对象,并可在 PKI 配置文件中选择。
系统 (System)
扩展性:
- XLarge 控制器集群(新规格)支持的虚拟服务最大数量提升至 15000。
- WAF 启用虚拟服务的最大数量提升:
- Large 和 XLarge 控制器集群:从 2500 提升到 4000(强制限制)
- Small 规格:750(强制限制)
- NSX Tier-1 规模提升至 1500。
- 单个虚拟服务的静态 DNS 记录上限提升至 2000。
其他系统更新:
- 参与 VMware 客户体验改进计划 (CEIP)。
- 升级到 OpenSSL 3.0.13+ 和 Ubuntu 24.04。
- 引入新控制器规格 XLarge(更高容量)。
- 系统升级:
- 支持“升级演练 (Dry Run)”功能,可在不真正执行升级的情况下模拟并发现潜在问题,提高升级的可靠性。
- 支持升级前检查和 UI 中的灾难恢复功能。
- 控制器访问:支持入站和出站连接使用 TLS 1.0/1.1。
- 控制器访问:支持对控制器请求的 Host Header Protection。
- 将所有定期清理和阈值清理整合到统一系统中,并通过可自定义字段提供更多可见性和灵活性,包括:
- 系统报告清理
- 定期磁盘检查
- 镜像清理
用户界面 (User Interface)
基于 VMware Clarity 框架,对以下功能进行了 UI 增强:
虚拟服务 UI 增强:
- 高级模式下的虚拟服务配置流程更新。
- 虚拟服务和 GSLB 服务在
Topology选项卡中提供树形视图。 - 虚拟服务的应用日志视图增强。
- 安全仪表板增强了小部件和 Bot 总览(技术预览)。
- 虚拟服务列表页面新增“虚拟托管引用”列,显示父或子虚拟服务名称及虚拟托管类型。
- 技术支持界面增强。
- 管理仪表板新增系统健康、资源利用率、许可证状态等汇总信息。
- 重新设计的
All Alerts表格,提升告警管理体验。 - 新增 “Where Used” 功能,可查看某对象被引用或使用的位置(如某个云被多个虚拟服务或池引用)。
Web 应用防火墙 (WAF)
- IP 信誉服务支持 Webroot IPv6 数据源。
- 新增调试标志
DEBUG_VS_WAF_RULE_METRICS,可在为单个虚拟服务启用时提供每条 CRS 规则的 WAF CPU 使用情况洞察。
兼容性
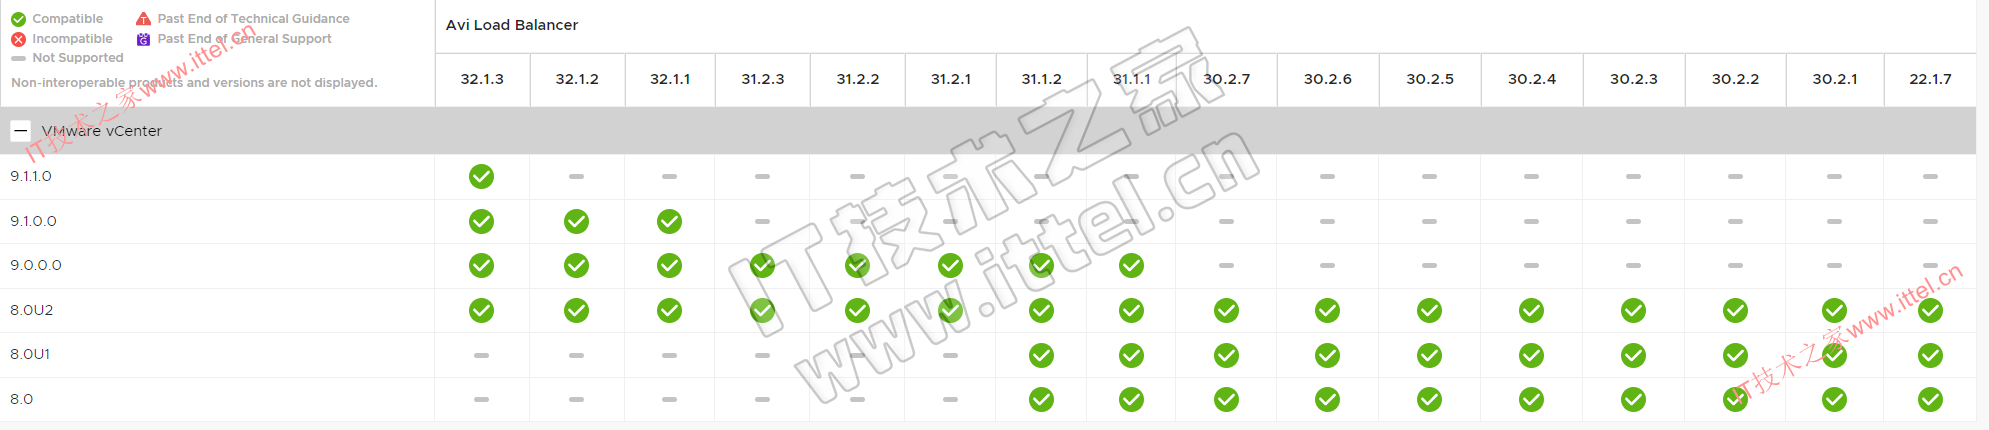
VMware Avi Load Balancer 与 vSphere 互操作性:
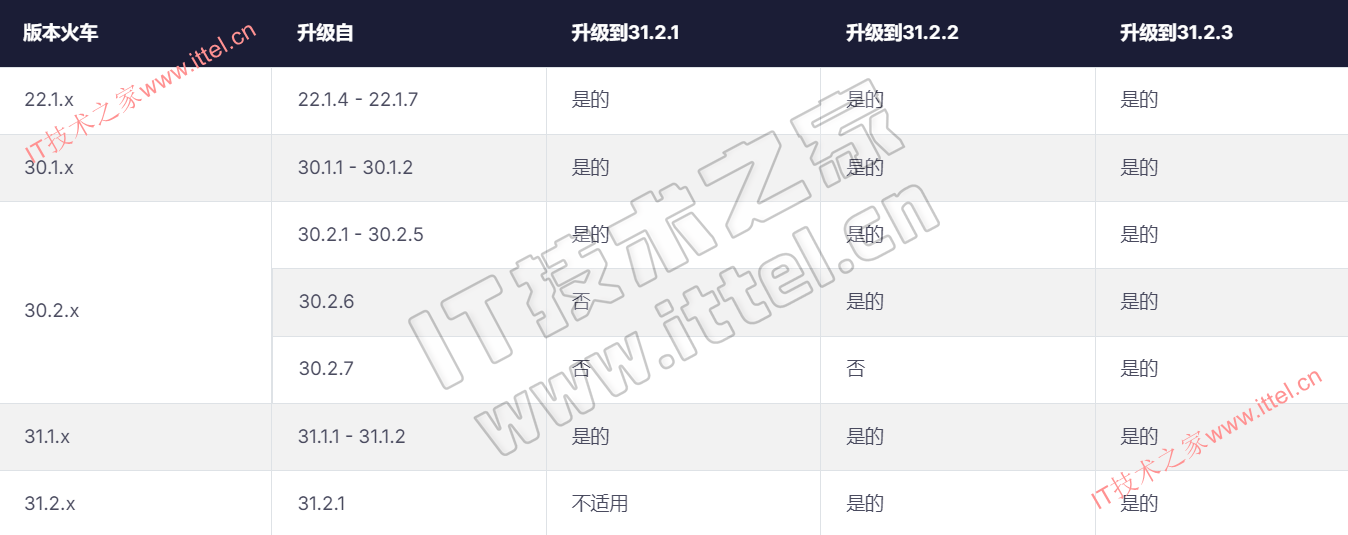
升级到Avi Load Balancer 31.2.x的要求
- 支持从以下版本升级到 Avi Load Balancer 31.2.x:
升级到Avi Load Balancer 31.1.x的要求
从以下版本支持升级到AVI负载平衡器31.1.x:

-
从版本31.1.1开始,仅支持VMware VSphere 7.0或更高版本。在升级VMware AVI负载平衡器之前,请将您的环境升级到VSphere 7.0或更高版本。
相关文件下载
VMware Avi Load Balancer 31.1.1下载
文件列表:
| Item | File Name | Size |
|---|---|---|
| CLI Packages – Standalone CLI Shell | avi_shell-31.1.1-9122.tar.gz | 20.24 KB |
| VMWARE – Controller OVA | controller-31.1.1-9122.ova | 4.25 GB |
| Upgrade – VMware / OpenStack / AWS / KVM / CSP | controller-31.1.1-9122.pkg | 3.98 GB |
| OpenStack / KVM / CSP – Controller Qcow2 | controller-31.1.1-9122.qcow2 | 4.24 GB |
| OpenStack / KVM / CSP – Controller Raw Image | controller-31.1.1-9122.raw.gz | 3.93 GB |
| Linux Server Cloud (Bare Metal) – Docker Install Image | docker_install-31.1.1-9122.tar.gz | 6.06 GB |
| Controller GCP – Controller GCP | gcp_controller-31.1.1-9122.tar.gz | 3.93 GB |
| Container Clouds – ServiceEngine Docker Image | se_docker-31.1.1-9122.tgz | 1.18 GB |
| 应用程序签名库,这个文件包含了最新的安全策略、应用协议检测规则和威胁特征库。控制器会使用这些信息来提供高级第 7 层(应用层)负载均衡、Web 应用防火墙和数据分析功能。2025-1表示这是 2025 年的第一个版本。 | CRS-2025-1.json | 381 KB |
| 用于首次登录 Avi 控制器的默认管理员用户名和密码。(重要:出于安全考虑,在首次登录后应立即修改密码) | Default_password.txt | 1KB |
VMware Avi Load Balancer 31.1.1 | Jan 31, 2025
- 文件完整(约28G),包含全部平台
- 百度网盘链接:
VMware Avi Load Balancer 31.2.2下载
- 仅Controller OVA和升级包(约9G)
- 百度网盘链接:
VMware Avi Load Balancer 31.2.3下载
- 文件完整(约46G)
- 百度网盘链接:
更多:
VMware Avi Load Balancer 30.2.4镜像下载
 微信扫一扫打赏
 支付宝扫一扫打赏